汽车业务的其他合规要求,集中一处完成。
需要匿名化摄像头数据的团队,同样要应对 OEM 审核、GDPR 和欧盟人工智能法案。
从欧洲路测到国内研发,三步完成。
顺序很关键:第二步完成之前,任何数据都不离开欧盟。
- 01
在欧盟境内匿名化
我们的匿名化模型(AEON)在欧盟基础设施上遮蔽车载摄像头画面中的人脸和车牌,任何副本出境之前即已完成。
- 02
评估整个数据集
打码不等于匿名。GPS 轨迹、激光雷达、时间戳和车辆编号逐个数据集评估,检验是否仍能识别单一个体、关联或推断出个人。
- 03
带着证据回传
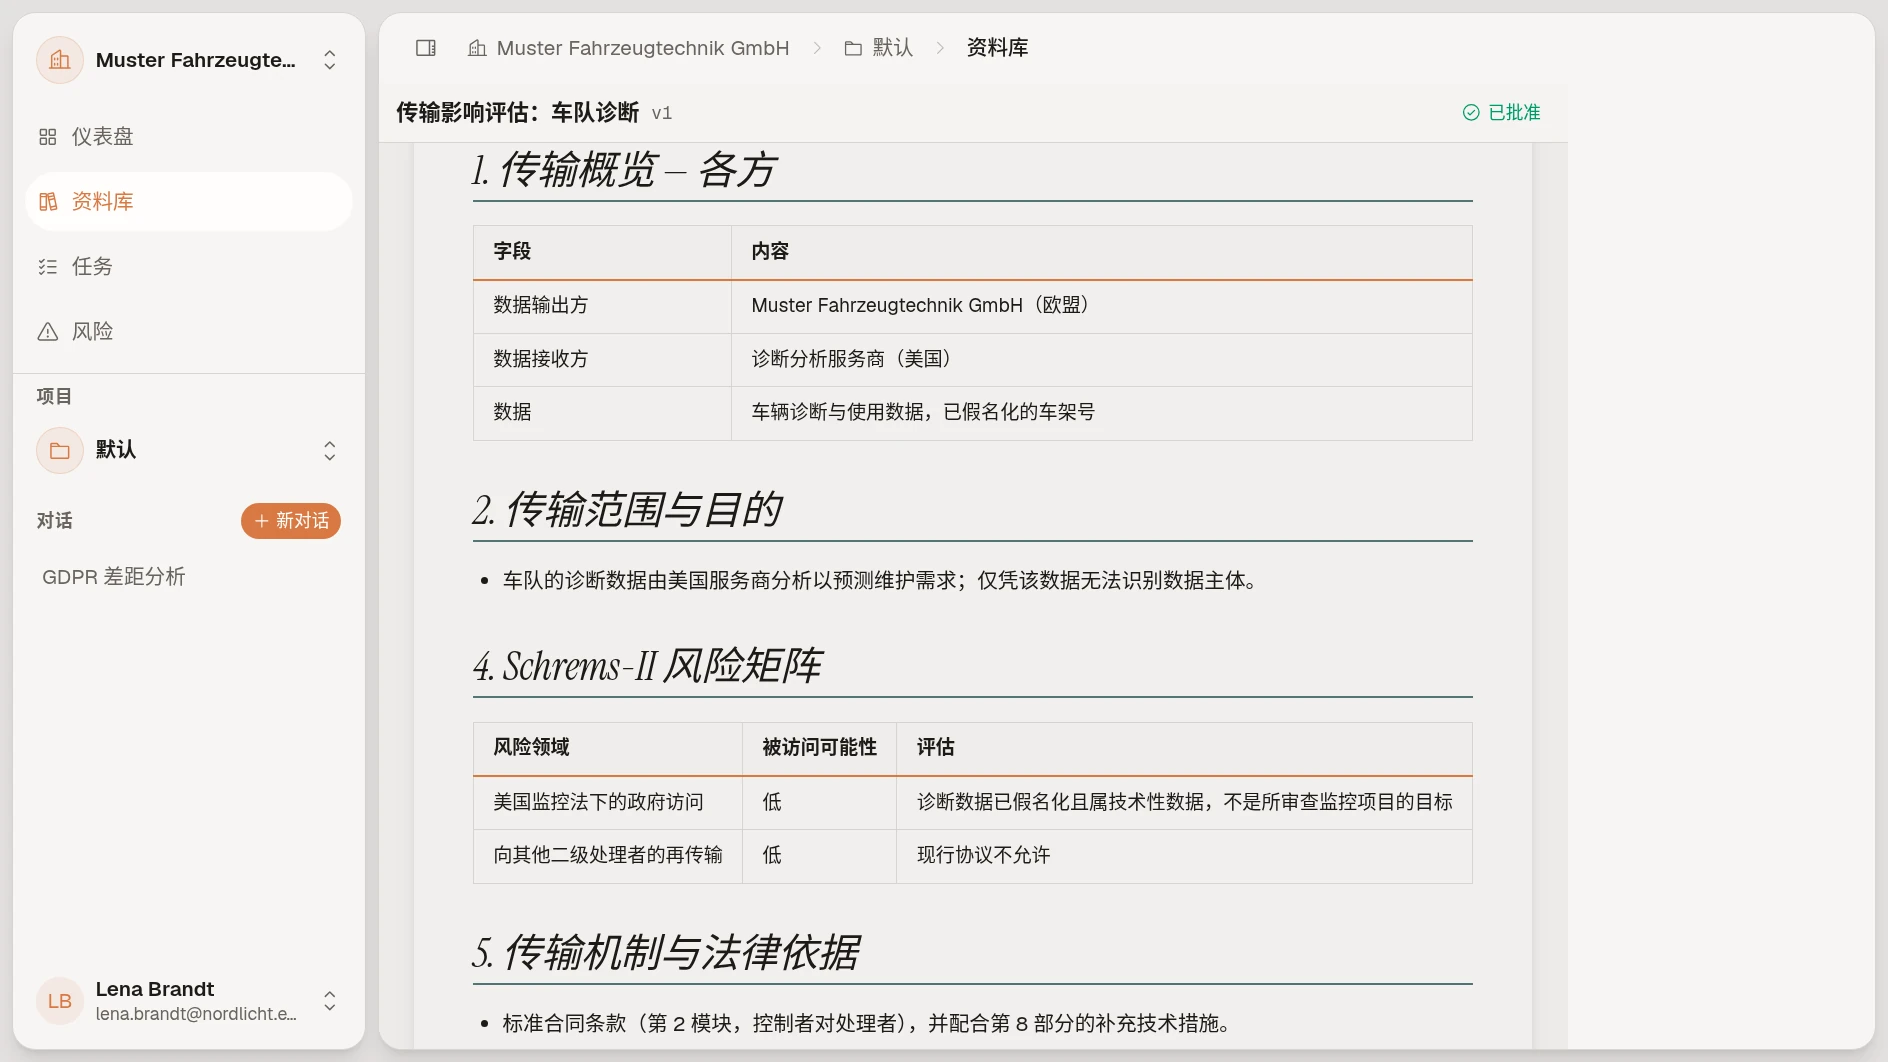
Marsstein Compliance 记录遮蔽了哪些信息、评估结论,以及数据仍属个人数据时所采用的 GDPR 第五章传输机制及相关文件。
Marsstein 做什么,不做什么。
Marsstein 负责:在欧盟境内用匿名化模型遮蔽车载摄像头数据中的人脸和车牌,并在 Marsstein Compliance 中记录每个数据集的匿名性评估和传输文档。
Marsstein 不负责:独自判定数据集已匿名、出具认证或替代法律意见。评估结论由您的法律顾问或数据保护官确认。
该匿名化模型已处理超过 100 TB 的摄像头数据。
了解匿名化模型如何遮蔽
打码不等于匿名。
匿名数据不适用 GDPR(序言第 26 条),因此也不受第五章关于向中国等第三国传输数据的规则约束。只要匿名化真正成立,先匿名化再回传是最干净的路径。
前提是结果确实是匿名的。遮蔽人脸和车牌只遮住了最明显的标识,但一条 GPS 轨迹、一个精确的时间戳或一个车辆编号仍可能指向具体的人。第 29 条工作组第 05/2014 号意见给出三项检验:能否识别出单一个体,能否将记录与其关联,能否推断出与其有关的信息。
欧洲数据保护委员会的网联汽车指南(01/2020)方向一致:尽量在本地处理数据;如需将数据传出车辆,应考虑在传输前进行匿名化。
如果数据仍属个人数据,第五章全面适用。中国没有获得欧盟充分性认定,因此传输需要第 46 条规定的保障措施,例如标准合同条款。监管机构会执法:2025 年 5 月,爱尔兰数据保护委员会因 TikTok 向中国传输欧洲经济区用户数据违反 GDPR 第 46(1) 条,对其处以总计 5.3 亿欧元罚款,其中 4.85 亿欧元针对该项违规。
完整流程与标准合同条款原始法规与文件
本页每一项法律表述都以下列文件之一为依据。
GDPR 序言第 26 条
匿名数据不适用 GDPR。
GDPR 第五章(第 44-49 条)
向第三国传输个人数据的规则。
第 29 条工作组第 05/2014 号意见
以可识别单一个体、可关联性和可推断性检验匿名化。
欧洲数据保护委员会(EDPB)第 01/2020 号网联汽车指南
尽量在本地处理;数据传出车辆前考虑匿名化。
欧盟法院 C-413/23 P 案,EDPS 诉 SRB(2025 年 9 月 4 日)
从接收方角度判断假名化数据。
欧盟委员会充分性认定清单
获得欧盟充分性认定的国家,中国不在其中。
爱尔兰数据保护委员会 TikTok 决定(2025 年 5 月 2 日)
因向中国传输数据违反 GDPR 第 46(1) 条被罚 4.85 亿欧元。
国家网信办等《汽车数据安全管理若干规定(试行)》(2021)
含人脸、车牌信息的车外视频、图像数据属于重要数据。
国家网信办《促进和规范数据跨境流动规定》(2024)
第三条、第四条:数据出境豁免情形。