我们的产品更新与法规变化。
来自 Marsstein 团队的更新:产品新闻、合作伙伴关系和合规洞察。
什么是智能体合规?用四个步骤讲清它如何替您做完全部合规文书工作
用通俗的话讲清智能体合规:智能体读取您的官网,找出 GDPR 差距并起草所需文件,最后由您团队中的人来定稿。适合没有法务部门、却要应对客户问卷和投资人尽调的团队,也适合想弄清它做什么、不做什么的负责人。它读什么、写什么、哪些环节必须由人把关,文中逐步说明。
欧盟《人工智能法案》合规:德国企业 2026 年行动指南
欧盟《人工智能法案》对德国企业提出了什么要求:四个风险等级各是什么、高风险系统须拿出哪些材料、哪些 GDPR 工作可以沿用,以及这个月就能着手的三件事,供技术与合规团队参考。文中也如实交代了 Marsstein 目前已经支持的范围,以及仍在筹备中的部分,不夸大、不提前承诺。
物流企业如何做好 GDPR 合规:车载定位、承运商协议与跨境传输
车载定位、承运商协议、跨境运输和仓库摄像头:物流企业的 GDPR 工作主要落在哪几处,智能体能为您起草哪些文件,哪些环节仍须由您和数据保护官审阅并拍板。文章按日常场景逐项说明,读完即可对照自己的车队、承运商名单和仓库,排出先做哪一项、后做哪一项的优先级。
TISAX 与 GDPR:汽车供应商的双重合规之道
TISAX 与 GDPR 在风险流程、访问控制和事件响应上有大量重叠。本文讲清如何把技术和组织措施只写一次,以及车辆摄像头数据在传输之前如何先做匿名化处理,并由谁来签字确认。文章同时说明 Marsstein 目前覆盖 GDPR 一侧,信息安全一侧仍由您的评估机构负责。
更多客户,更少表格:咨询公司如何用智能体完成 GDPR 底稿工作
新客户、周一交付:咨询公司如何借助相互隔离的客户工作区和智能体,同时推进多个客户的 GDPR 工作。智能体起草差距清单和各类文件,顾问负责审读、判断和对外建议。文末给出四个问题,供您在任何工具接触客户工作之前逐条核对,也说明目前覆盖的是 GDPR 而非其他框架。
为什么我们的智能体把合规工作拆成四个独立步骤,并由人在最后批准
为什么智能体合规要拆成四个独立步骤:先调研,再找差距,再起草,最后由人批准。这是一篇关于如何让每个答案都可追溯的技术短文。
2026 年 GDPR 合规检查清单
2026 年 GDPR 检查清单:哪些记录、合同、安全措施和组织职责需要落成文件,并附上对应条款。适合需要向客户、投资人或监管机构交代的团队。
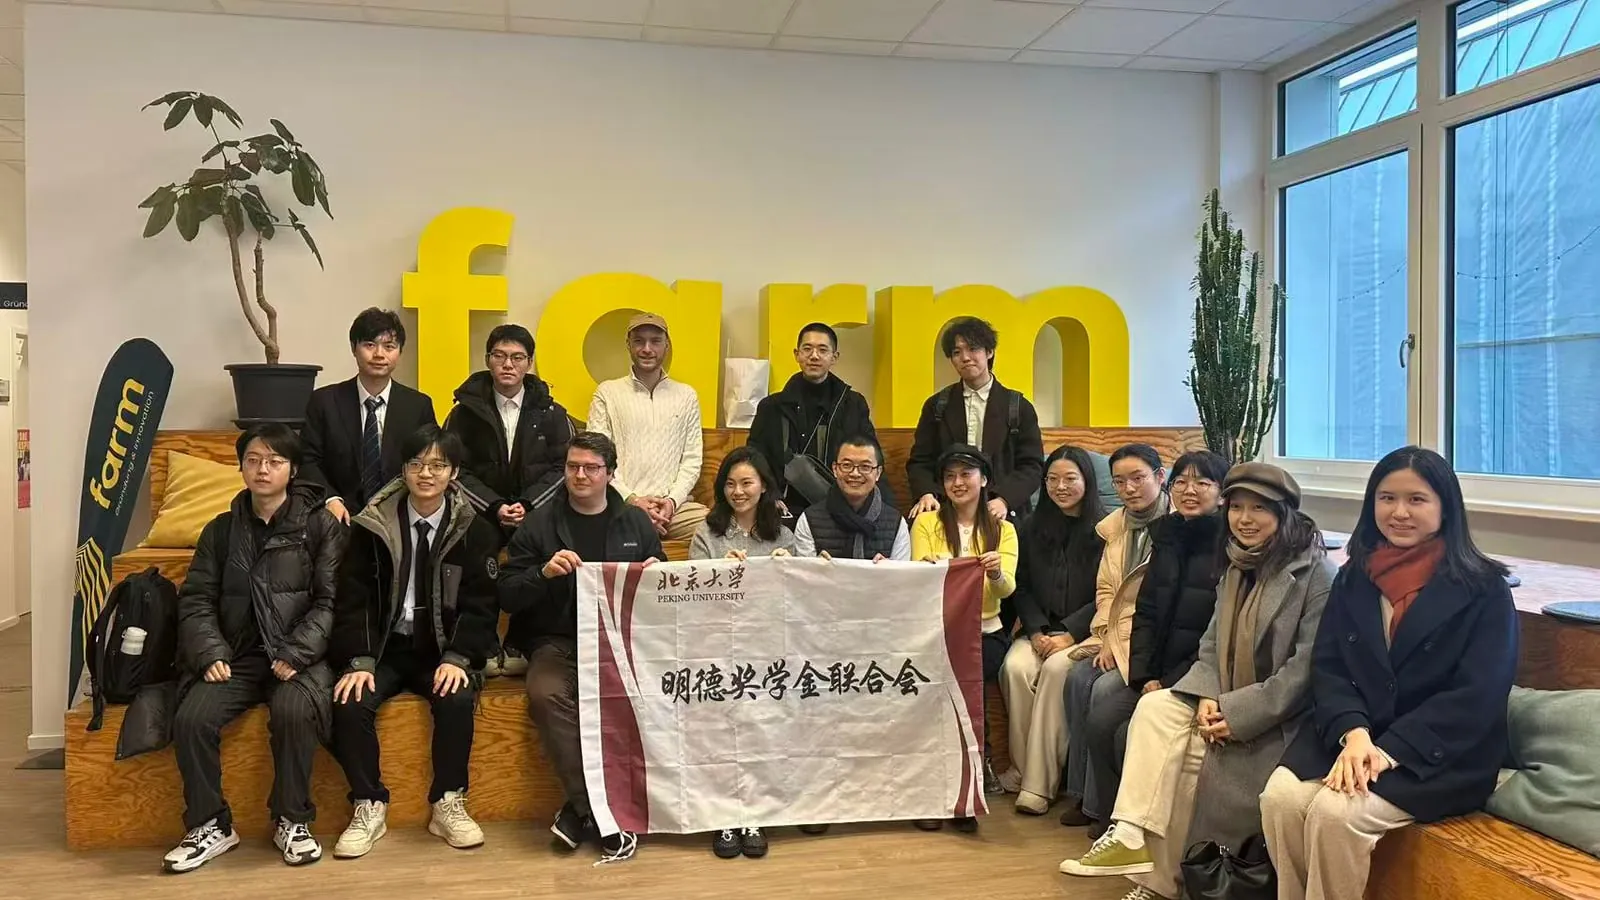
北京大学一行与 Marsstein:一张照片,和中欧两地共有的三个问题
一张在北京大学横幅下的合影,以及我们与中欧两地团队共同面对的问题:什么数据能用,什么能传,怎样证明合法。