DSGVO-Lücken gefunden, Dokumente entworfen, Freigabe bei Ihnen.
Agenten erfassen Ihre Datenflüsse, entwerfen Verarbeitungsverzeichnis, DSFA und Richtlinien aus Ihren eigenen Daten und listen auf, was noch offen ist. Live für die DSGVO; ISO 27001 und EU AI Act in Vorbereitung.
LiveVerordnung (EU) 2016/679
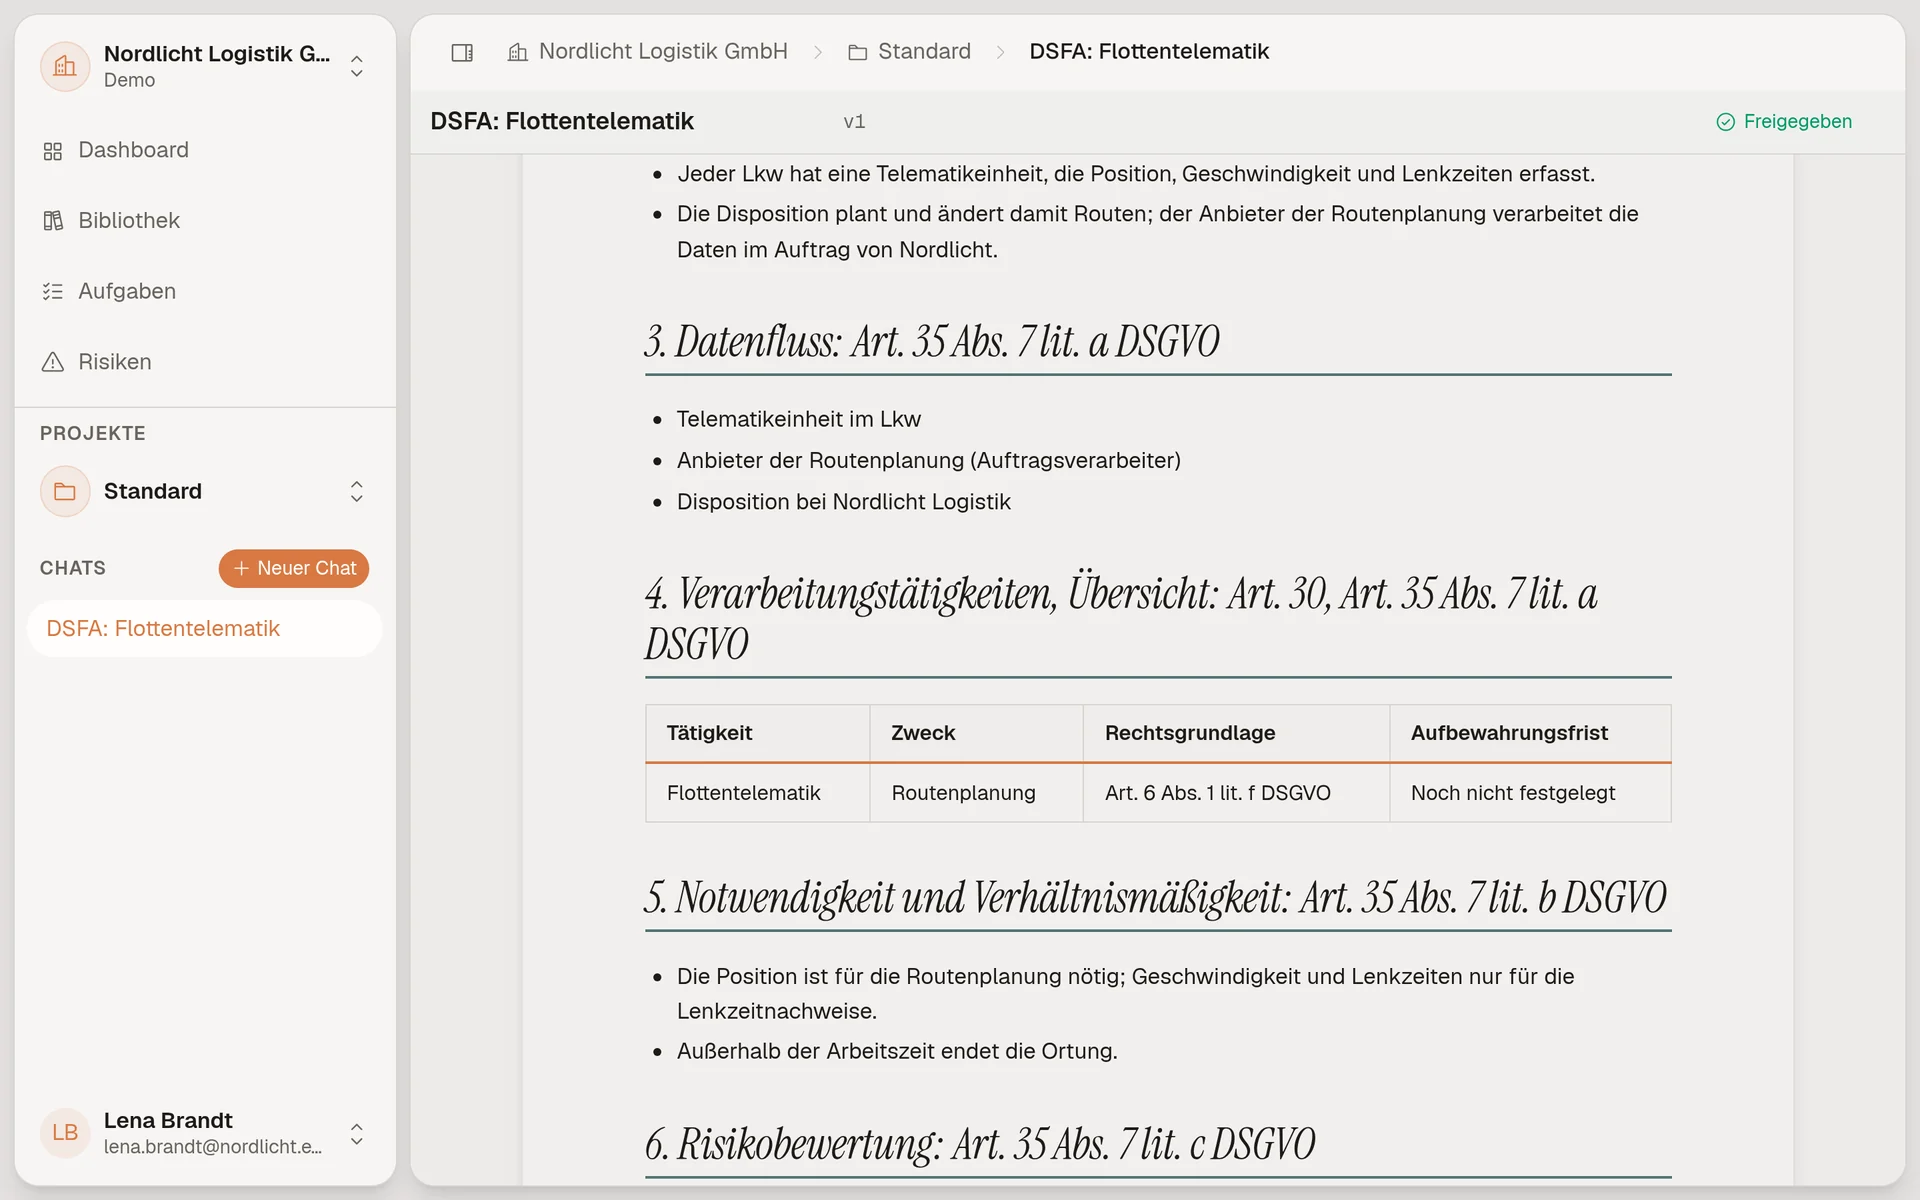
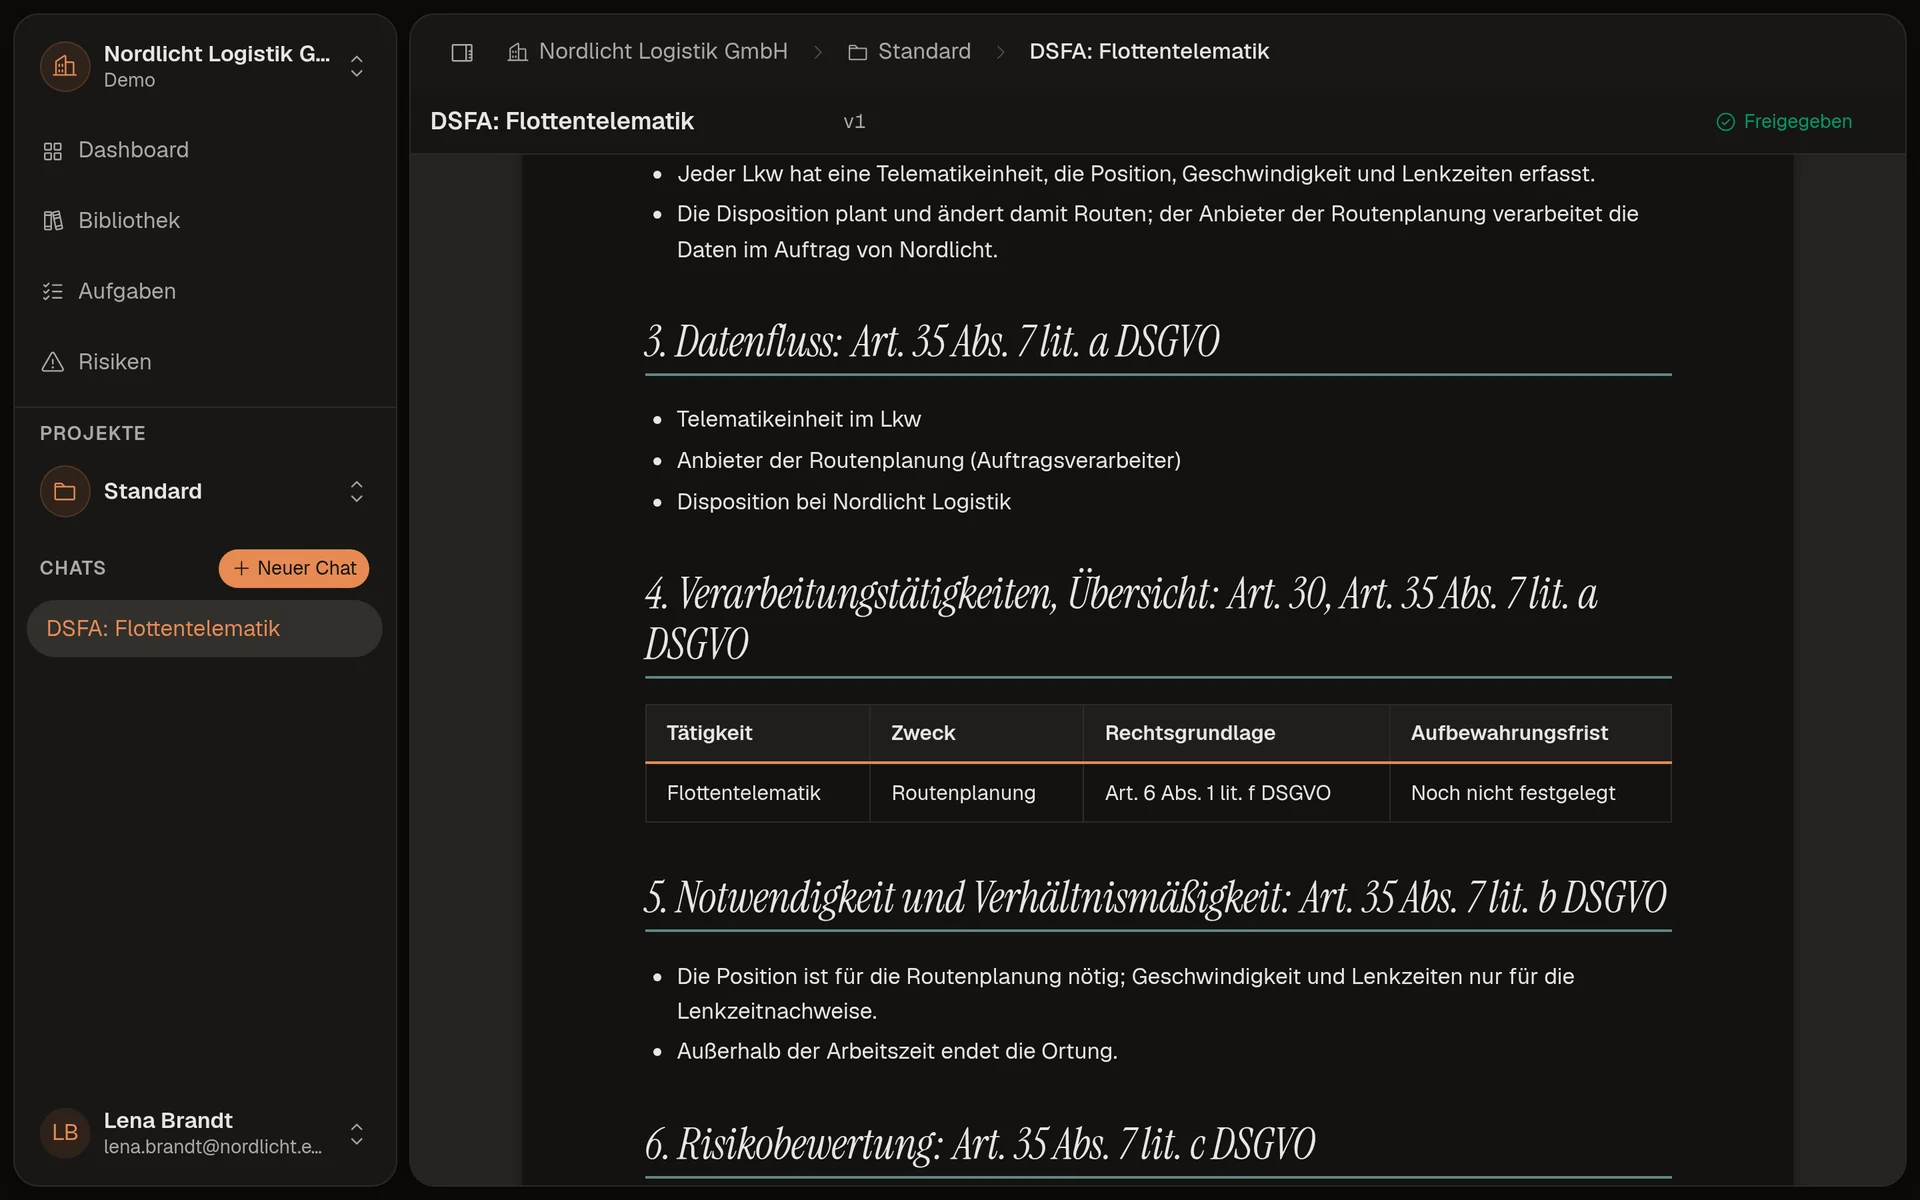
Von Ihrer Website zum freigegebenen Verzeichnis.
Der Agent liest, was Sie schon haben, füllt aus, was die DSGVO verlangt, entwirft die Dokumente und legt Ihnen jedes zur Freigabe vor.
- 01
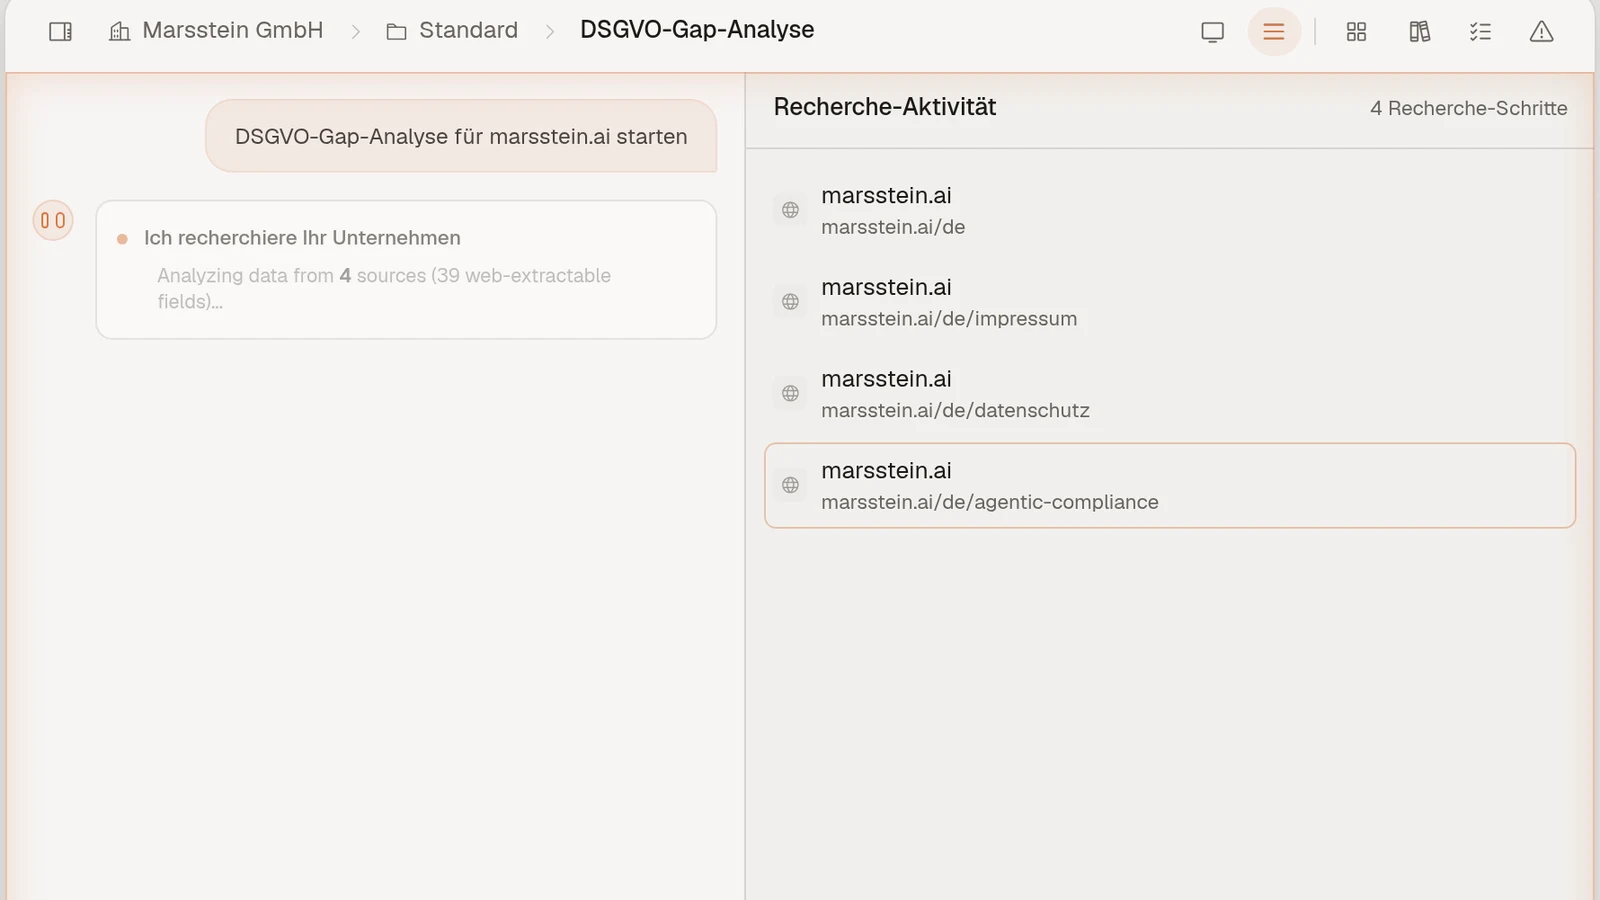
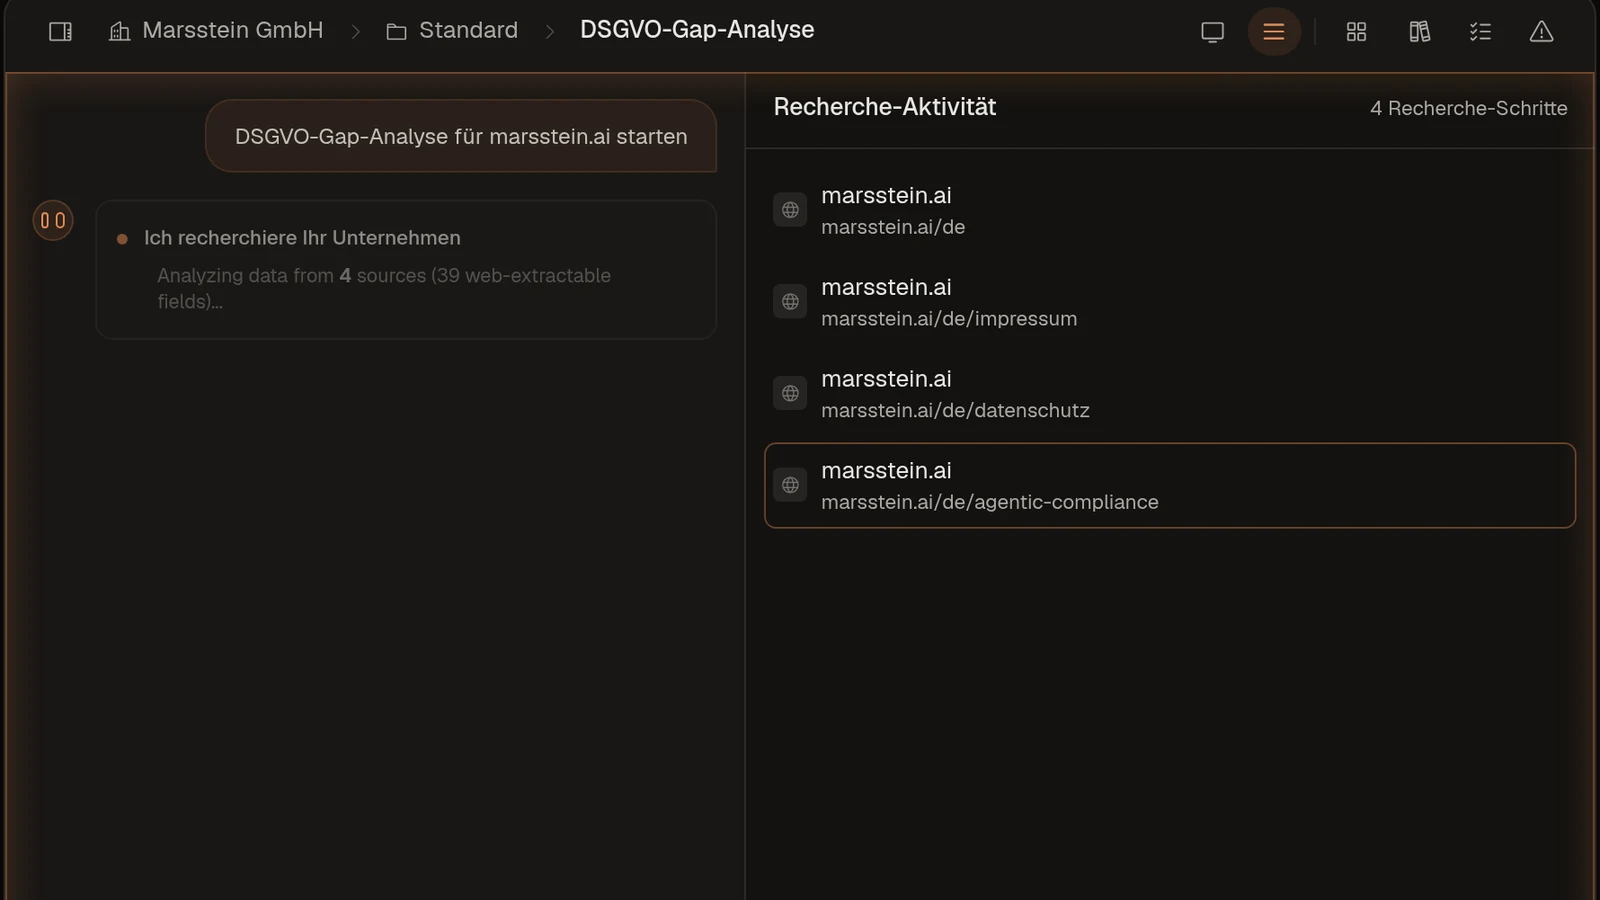
Er recherchiert
Der Agent liest Ihre öffentliche Website und die Dokumente, die Sie hochladen, und listet jede verwendete Seite auf.
- 02
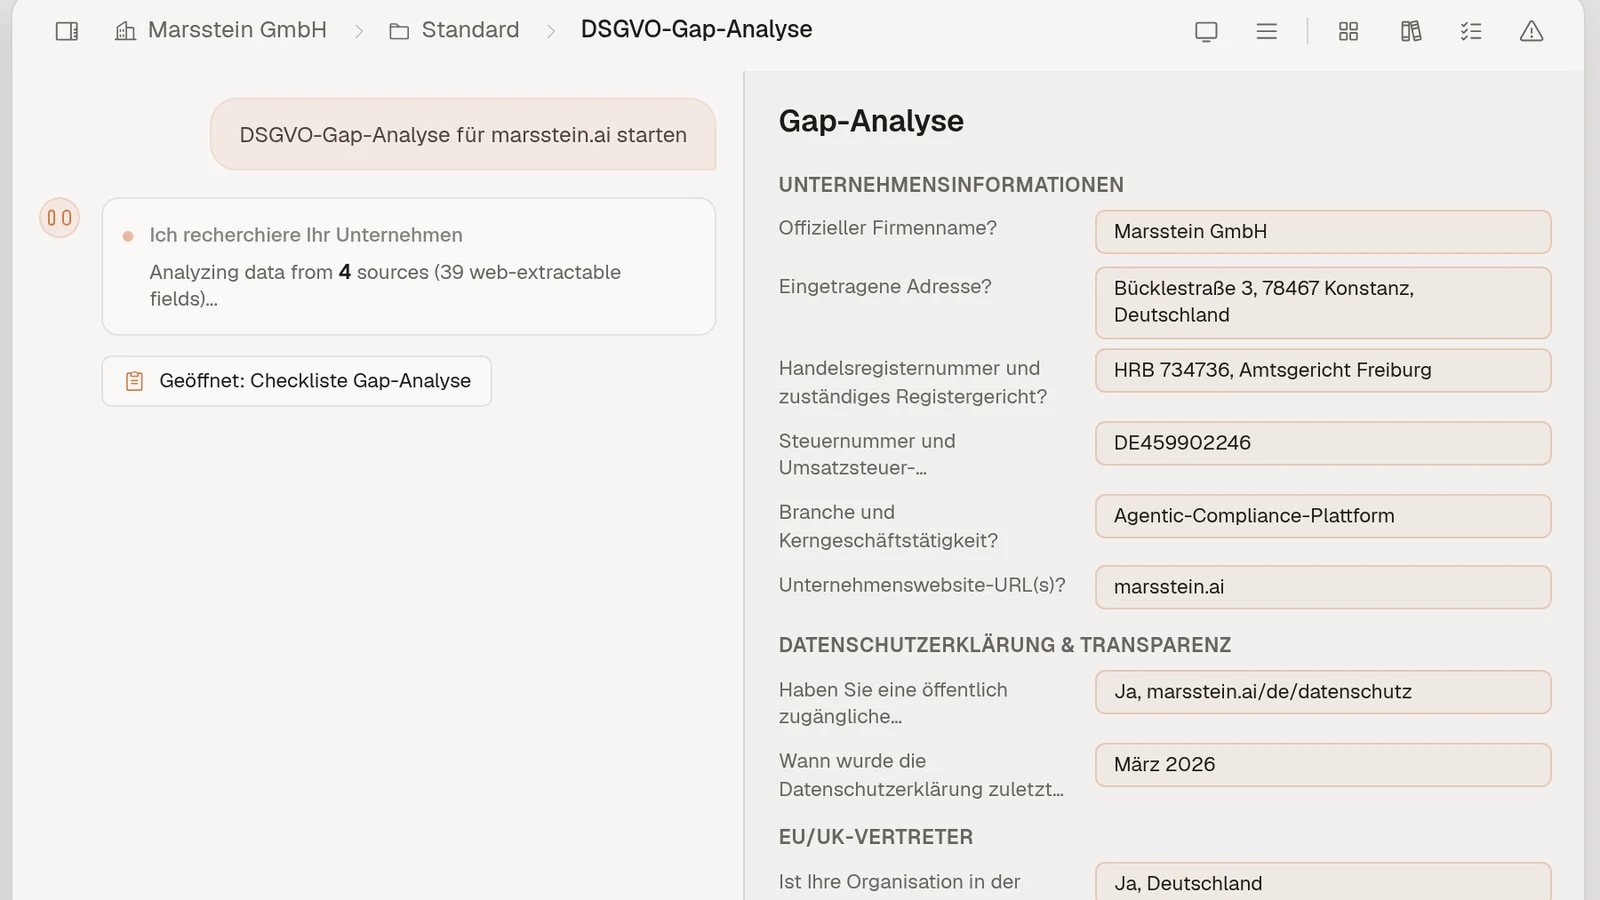
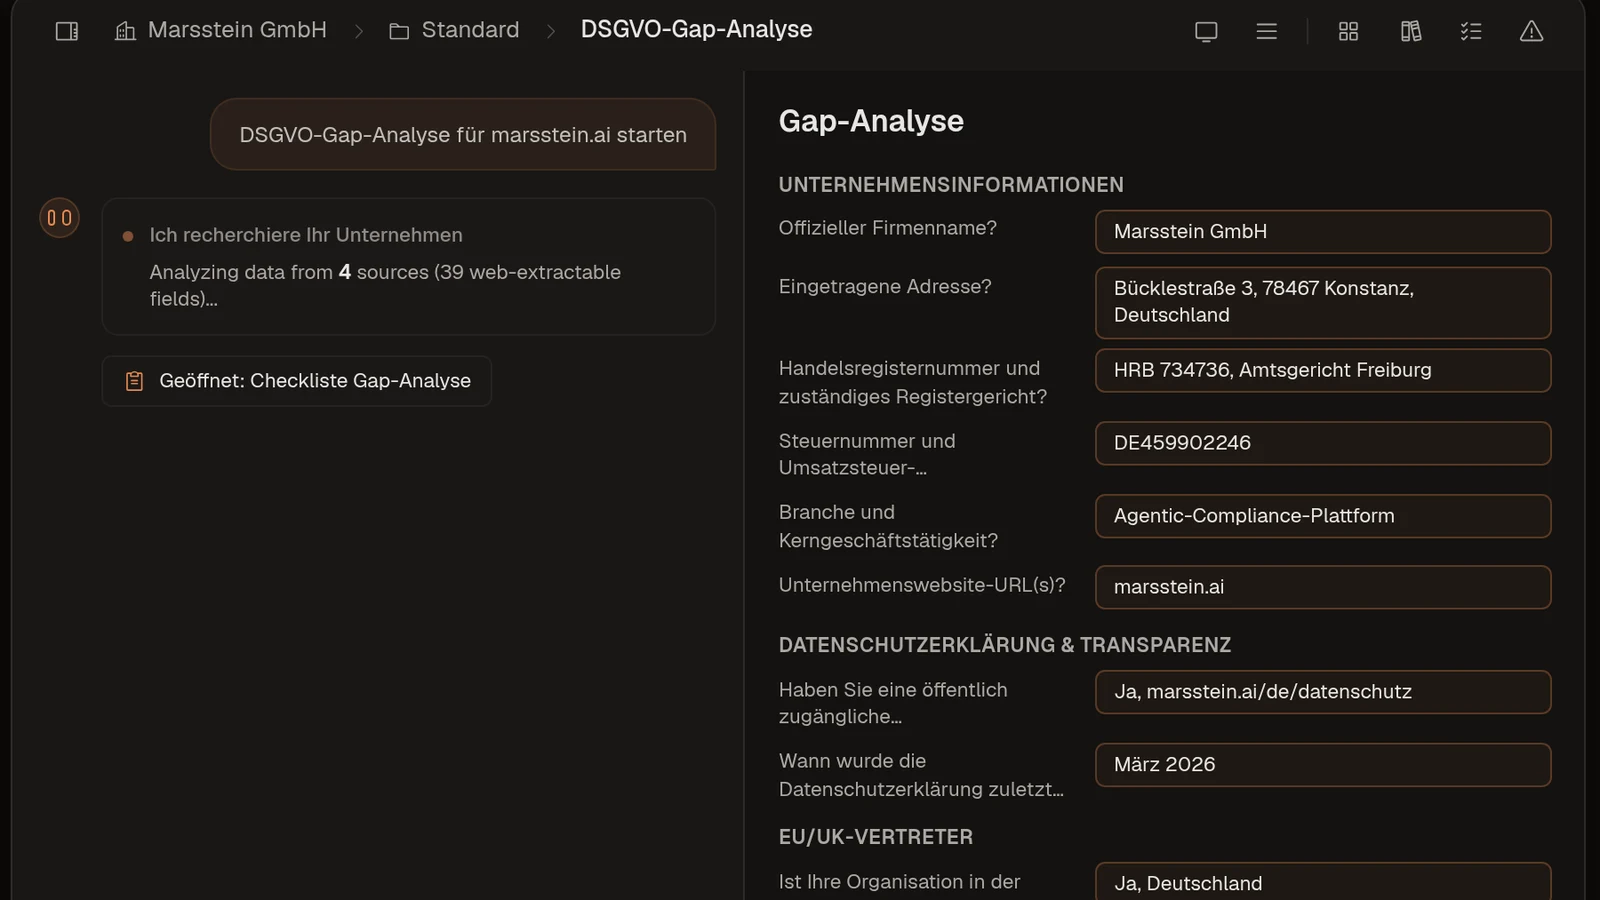
Er füllt die Gap-Analyse vor
Unternehmensdaten, Datenschutzerklärung, Vertreter und Übermittlungen werden aus dem Gefundenen ausgefüllt. Sie prüfen jede Antwort.
- 03
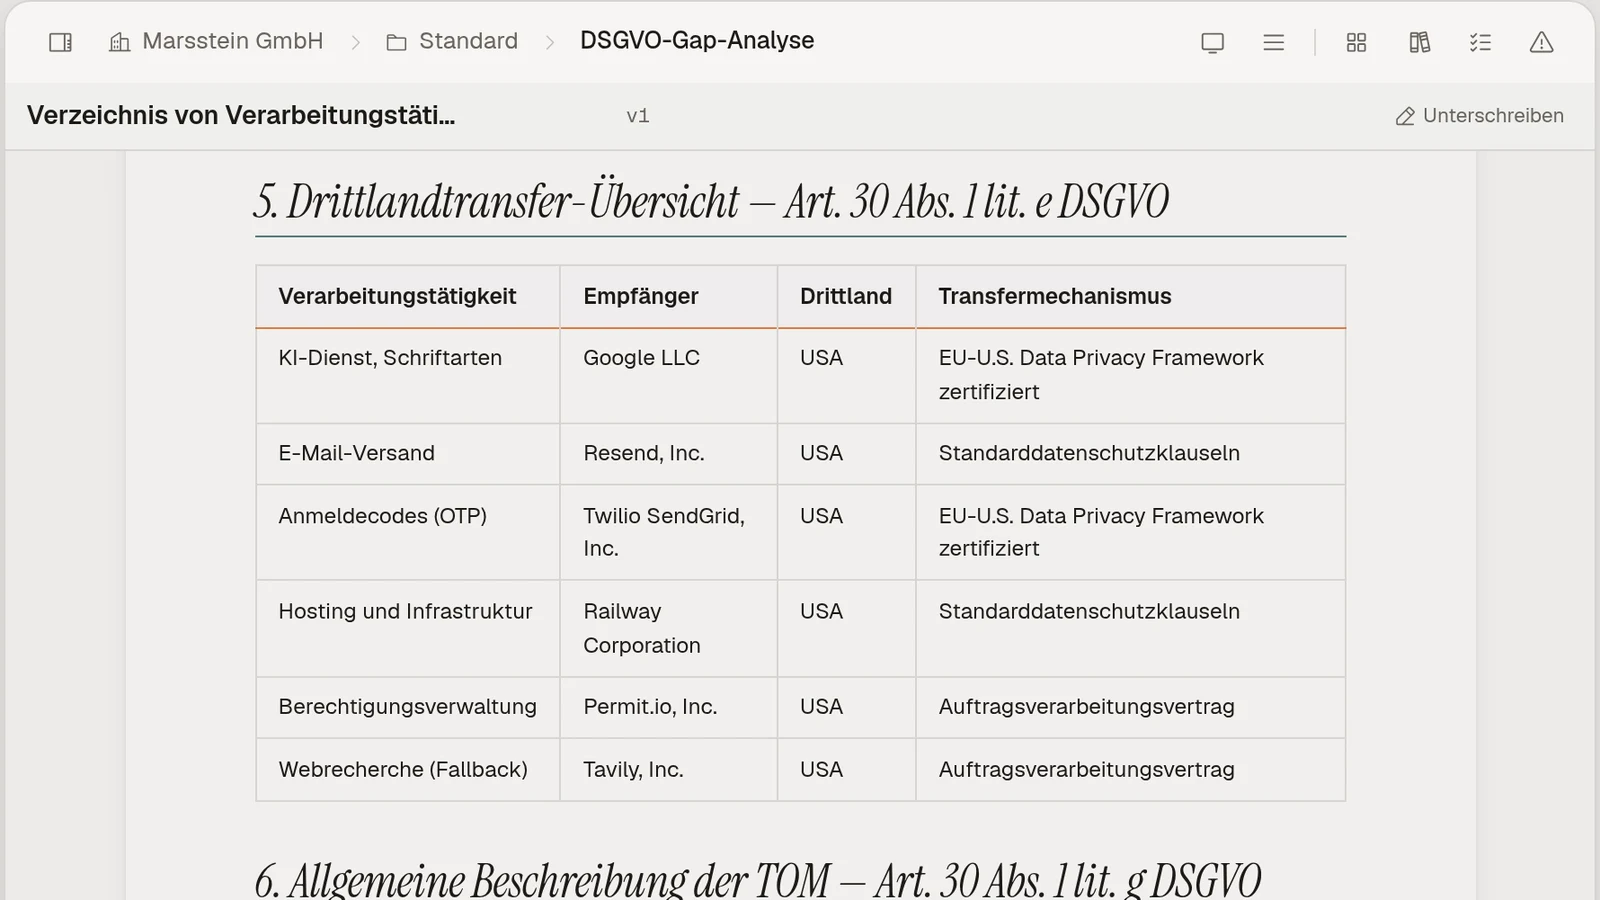
Er entwirft die Dokumente
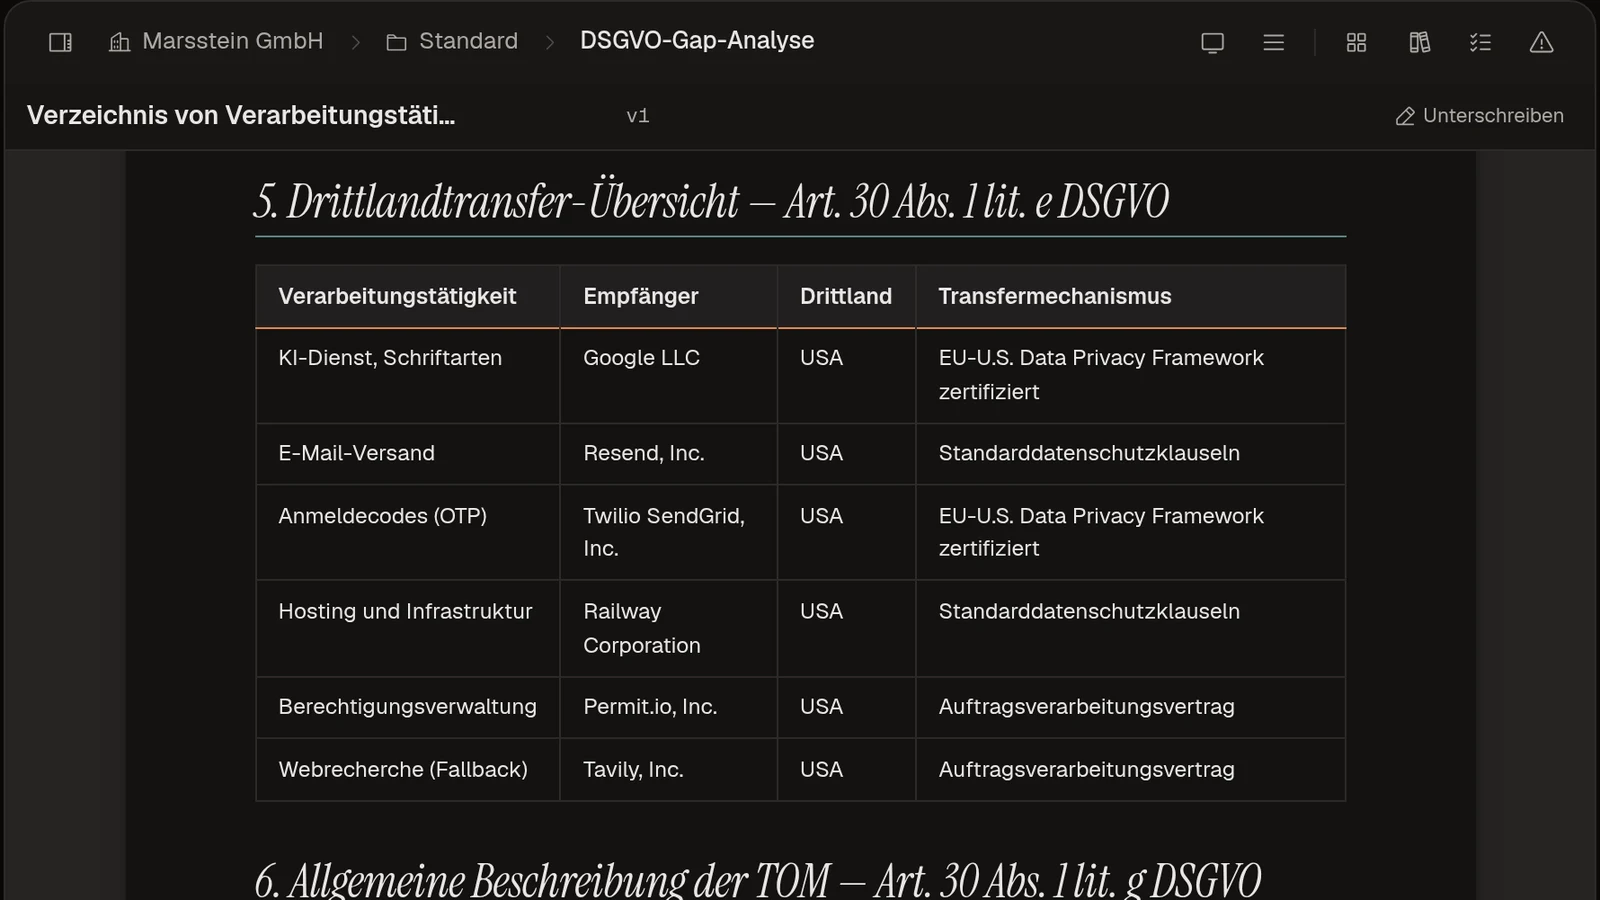
Das Verzeichnis der Verarbeitungstätigkeiten entsteht Abschnitt für Abschnitt, von den Angaben zum Verantwortlichen bis zu den technischen und organisatorischen Maßnahmen.
- 04
Sie geben frei
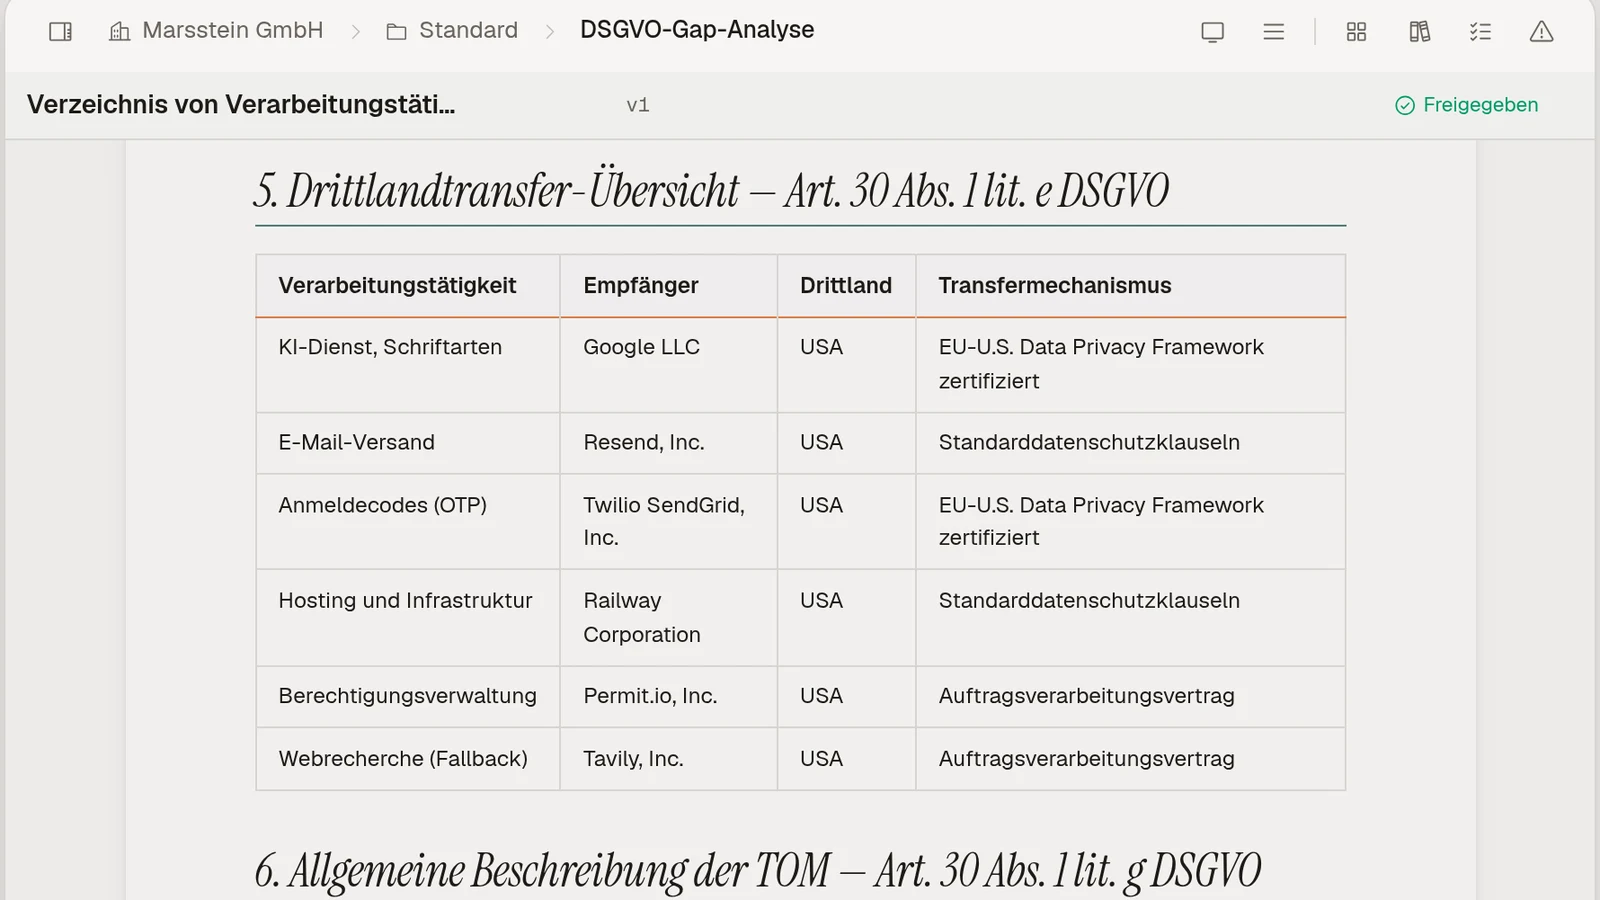
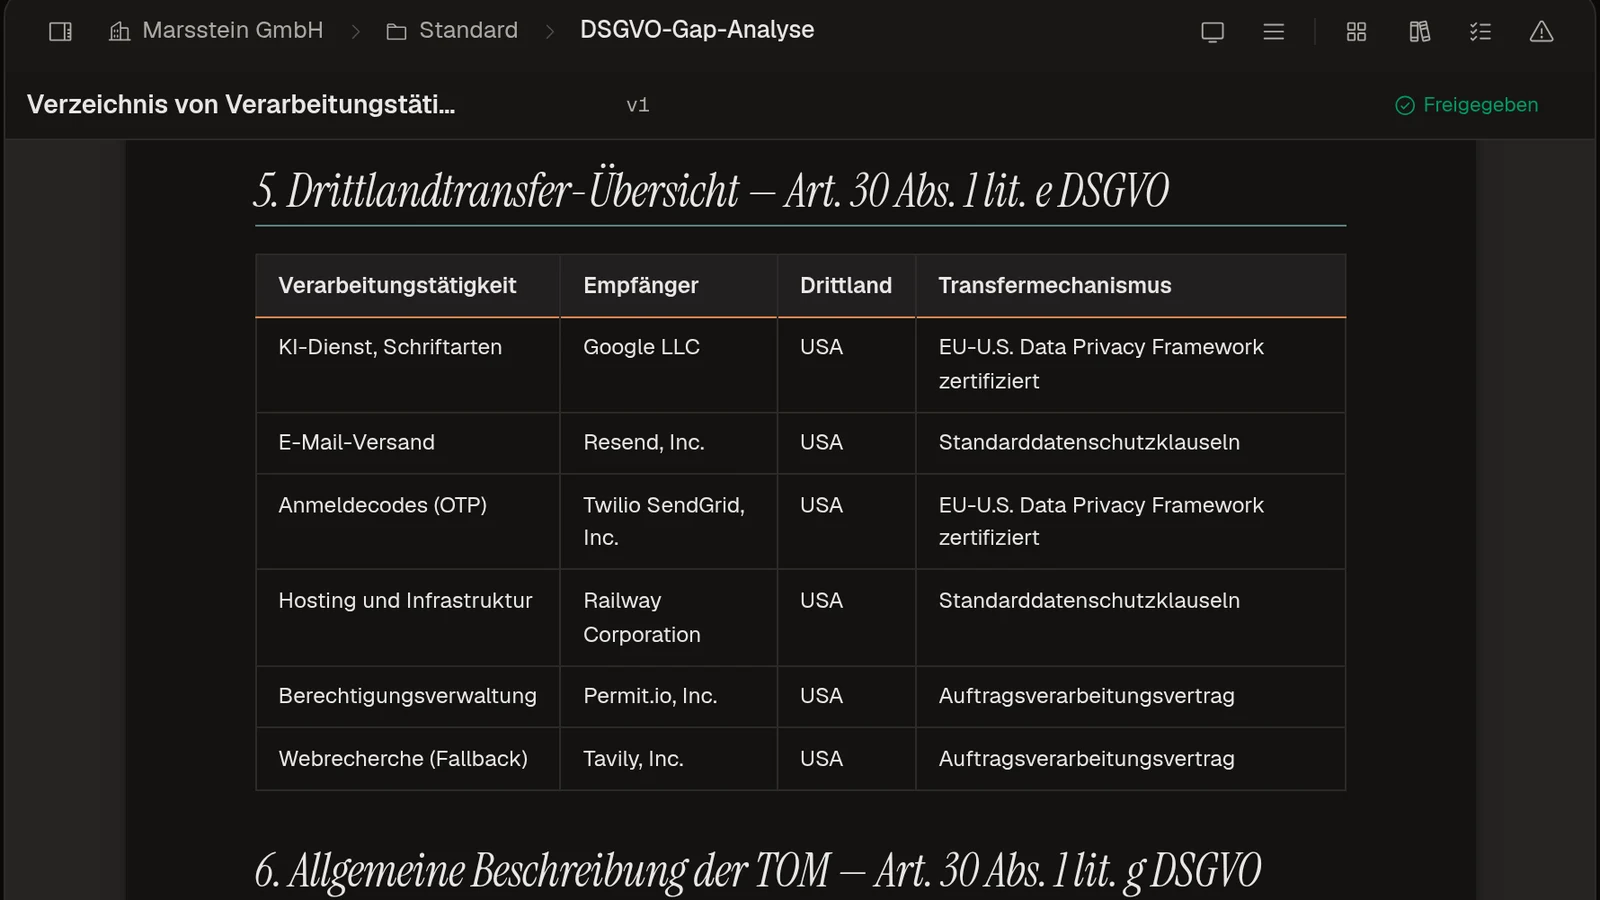
Nichts ist final, bevor eine Person aus Ihrem Team es freigibt. Freigegebene Dokumente bleiben mit ihrem Stand in der Bibliothek.


Die Dokumente, die die DSGVO verlangt.
Jedes beginnt als Entwurf aus Ihren eigenen Angaben und wird erst mit Ihrer Freigabe final.
Verzeichnisse und Bewertungen
- Verzeichnis der Verarbeitungstätigkeiten (Art. 30)
- Datenschutz-Folgenabschätzung (DSFA)
- Transfer Impact Assessment (TIA)
- Interessenabwägung (LIA)
- Grundrechte-Folgenabschätzung (FRIA, EU AI Act)
Verträge
- Auftragsverarbeitungsvertrag (Art. 28)
- Vereinbarung zur gemeinsamen Verantwortlichkeit (Art. 26)
- Standardvertragsklauseln, alle vier Module
- Geheimhaltungsvereinbarung
- Betriebsvereinbarung
Hinweise und Richtlinien
- Datenschutzerklärung
- Cookie-Richtlinie
- Technische und organisatorische Maßnahmen (TOM)
- Löschkonzept
- Verfahren für Betroffenenanfragen
- Einwilligungserklärung
Datenpannen
- Meldung an die Aufsichtsbehörde
- Benachrichtigung der Betroffenen
- Register der Datenpannen
- Notfallplan für Datenpannen
Womit die Agenten arbeiten.
Jeder Entwurf beruht auf derselben Grundlage, und jeder wartet auf die Freigabe durch eine Person aus Ihrem Team.
Rechtsrecherche
Rechtsprechung und Entscheidungen der Aufsichtsbehörden.
Das Profil Ihres Unternehmens
Angereichert aus Ihrer Website und den Dokumenten, die Sie hochladen.
Fragebogen-Checklisten
Die Gap-Analyse als Fragen, mit Paketen für einzelne Branchen.
Vorlagen auf Englisch und Chinesisch
Die Entwürfe folgen Marssteins eigenem englisch-chinesischen Vorlagensatz.
Für jede Unternehmensgröße.
Dieselben Agenten für ein Gründerteam, ein mittelständisches Unternehmen mit seinem DSB, eine Unternehmensgruppe mit mehreren Gesellschaften und eine Beratung, die die DSGVO für ihre Mandanten umsetzt.
DSGVO-bereit vor dem ersten Enterprise-Deal.
Die DSGVO-Dokumentation großer Unternehmen, ohne deren Budget. Gemacht für Gründer, die schnell handeln.
Die Dokumentation großer Unternehmen, ohne deren Overhead.
Sie bauen ein Produkt, keine Compliance-Abteilung. Marsstein gibt Startups die Compliance-Dokumentation, die größere Unternehmen bei Beratern einkaufen, erstellt von KI-Agenten aus Ihrem eigenen Kontext und zu einem Preis, der zu Seed-Budgets passt. Wächst das Team, wächst Marsstein mit.
Bringen Sie die Unterlagen vor der Due-Diligence-Anfrage in Ordnung.
Gespräch vereinbaren

- 01Überfordert von der DSGVO
Die DSGVO hat 99 Artikel und Hunderte von Anforderungen. Für ein Gründerteam, das auf den Product-Market-Fit fokussiert ist, ist schon der Anfang schwer zu finden.
- 02Due Diligence durch Investoren
VCs fragen in der Due Diligence zunehmend nach DSGVO-Dokumentation. Fehlt sie, kann das eine Finanzierungsrunde verzögern oder scheitern lassen.
- 03Kein Budget für Rechtsberatung
Datenschutzanwälte rechnen nach Stunden ab, und ein DSGVO-Projekt kann mehr kosten als das Rechtsbudget eines Startups für ein ganzes Jahr.
01Wann sollte ein Startup anfangen, über die DSGVO nachzudenken?
02Prüfen Investoren wirklich die DSGVO-Compliance?
03Was braucht ein Pre-Seed-Startup mindestens für die DSGVO?
04Kann ich Marsstein als Solo-Gründer nutzen?
Nehmen Sie Ihrem Team den DSGVO-Papierkram ab.
Ihr Datenschutzbeauftragter und Ihr Team behalten die Entscheidung. Die Agenten von Marsstein übernehmen die Dokumentationsarbeit zu einem Preis, der zu einem KMU passt.
Ihr DSB entscheidet. Die Agenten erledigen die Arbeit.
Ein Compliance-Projekt endet oft mit einem Ordner voller Richtlinien, der veraltet, sobald sich Vorschriften ändern. Marsstein arbeitet mit Ihrem Datenschutzbeauftragten, intern oder extern, und Ihrem Team zusammen. KI-Agenten recherchieren Ihr Unternehmen, entwerfen die Dokumentation und setzen offene Lücken auf eine Liste von Aufgaben und Risiken, damit Ihr DSB prüfen und entscheiden kann, statt bei null anzufangen.
Geben Sie Ihrem DSB einen ersten Entwurf statt eines leeren Blatts.
Gespräch vereinbaren

- 01Verarbeitung von Mitarbeiterdaten
DSGVO-Pflichten für Personalakten, Gehaltsabrechnung und Mitarbeiterüberwachung erfüllen, ohne eigene Rechtsabteilung.
- 02Dienstleister und AVVs
Auftragsverarbeitungsverträge über zahlreiche SaaS-Tools, Cloud-Anbieter und externe Dienstleister hinweg nachverfolgen.
- 03Begrenztes Compliance-Budget
Externe DSGVO-Audits und Beraterprojekte sind teuer, und die meisten KMU haben dafür kein Budget.
01Braucht mein KMU einen Datenschutzbeauftragten (DSB)?
02Wie lange dauert es, mit Marsstein DSGVO-konform zu werden?
03Was, wenn ich bereits Compliance-Dokumentation habe?
04Was kostet Compliance für ein KMU typischerweise?
DSGVO-Dokumentation für jede Ihrer Gesellschaften.
Jede Gesellschaft erhält einen eigenen, isolierten Arbeitsbereich. Die Agenten entwerfen ihre Verzeichnisse, DSFAs und Übermittlungsdokumente; Ihr Team prüft und gibt frei.
Ein Arbeitsbereich je Gesellschaft, ein Team entscheidet.
Enterprise-Compliance scheitert an Fragmentierung: verschiedene Berater für verschiedene Tochtergesellschaften, verschiedene Tools für verschiedene Frameworks. In Marsstein erhält jede Gesellschaft einen eigenen, isolierten Arbeitsbereich, und die Personen, die Sie einladen, wechseln zwischen ihnen. Die Agenten recherchieren jede Gesellschaft, füllen ihre Gap-Analyse vor und entwerfen Verzeichnisse, DSFAs, Auftragsverarbeitungsverträge, Standardvertragsklauseln und Transfer Impact Assessments. Nichts ist final, bevor Ihr Team es freigibt. Heute ist die DSGVO abgedeckt; ISO 27001 und der EU AI Act sind in Vorbereitung.
Beginnen Sie mit einer Gesellschaft und nehmen Sie die übrigen dazu.
Gespräch vereinbaren

- 01Governance über mehrere Gesellschaften
Compliance über Hauptsitz, Tochtergesellschaften, Joint Ventures und Regionalbüros steuern, jeweils mit eigenen Rechtseinheiten, Jurisdiktionen und Verarbeitungstätigkeiten.
- 02Internationale Übermittlungen
Jede Übermittlung außerhalb der EU braucht Standardvertragsklauseln und ein Transfer Impact Assessment, je Gesellschaft und je Empfänger.
- 03Klassifizierung von KI-Systemen
Der EU AI Act verlangt von Unternehmen, alle KI-Systeme zu inventarisieren und nach Risikostufe zu klassifizieren. Das ist ein bewegliches Ziel, wenn Modelle über Geschäftsbereiche hinweg eingesetzt werden.
01Wie handhabt Marsstein Compliance über mehrere Gesellschaften?
02Was ist mit Unternehmen, die außerhalb der EU tätig sind?
DSGVO für alle Mandanten an einem Ort.
Ein isolierter Arbeitsbereich je Mandant, ein Login für Ihr Team. Die Agenten entwerfen die DSGVO-Dokumentation; Ihre Berater prüfen und entscheiden.
Mehr Mandate betreuen, ohne Personalaufbau.
Compliance-Beratung ist durch abrechenbare Stunden begrenzt. Marsstein übernimmt die dokumentationslastige Arbeit: Die Agenten recherchieren jeden Mandanten, füllen die Gap-Analyse vor und entwerfen mandantenspezifische Verzeichnisse, Auftragsverarbeitungsverträge nach Art. 28 und Vereinbarungen zur gemeinsamen Verantwortlichkeit nach Art. 26. Die Daten jedes Mandanten bleiben in seinem eigenen Arbeitsbereich. Ihre Berater konzentrieren sich auf die Beratung, die Agenten auf die Dokumentation.
Bringen Sie ein Mandat in ein erstes Gespräch mit.
Gespräch vereinbaren

- 01Datentrennung zwischen Mandanten
Compliance-Programme für mehrere Mandanten führen und die Daten der einzelnen Mandate dabei strikt getrennt halten.
- 02Komplexität der Auftragsverarbeitung
Als Auftragsverarbeiter Ihrer Mandanten brauchen Sie für jedes Mandat eine Vereinbarung nach DSGVO Art. 28, jeweils mit eigenem Umfang, eigenen Unterauftragsverarbeitern und eigenen Aufbewahrungsanforderungen.
- 03Gemeinsame Verantwortlichkeit
Beratungsmandate begründen häufig eine gemeinsame Verantwortlichkeit nach DSGVO Art. 26. Dann muss klar zugeordnet sein, wer für welche Verarbeitungstätigkeit verantwortlich ist.
01Wie geht Marsstein mit mehreren Mandanten um?
02Können die Agenten Vereinbarungen zur gemeinsamen Verantwortlichkeit entwerfen?
03Wie steht es mit Unterauftragsverarbeitern über Mandanten hinweg?
Dürfen EU-Testfahrtaufnahmen nach China? Ein Entscheidungsweg klärt es.
Für OEMs und Zulieferer mit Testflotten in Europa und Entwicklung in China: wann die Übermittlungsregeln der DSGVO greifen, was sie verlangen und was China verlangt, jede Quelle verlinkt.
Eine Frage entscheidet den Weg.
- 01
Sind die Daten nach der Anonymisierung noch personenbezogen?
Prüfen Sie den Datensatz, nicht nur die Bilder: Gesichter und Kennzeichen sind maskiert, aber lässt sich über GPS, Lidar, Zeitstempel oder Fahrzeug-IDs eine Person herausgreifen, verknüpfen oder ableiten (Stellungnahme 05/2014)?
- 02
Nein: außerhalb der DSGVO
Anonyme Daten fallen nicht unter die DSGVO (Erwägungsgrund 26), Kapitel V gilt nicht. Bewahren Sie die Prüfung auf; sie ist Ihr Nachweis, falls das Ergebnis hinterfragt wird.
- 03
Ja: Kapitel V gilt
Für China gibt es keinen Angemessenheitsbeschluss. Die Übermittlung braucht eine Garantie nach Art. 46, in der Regel Standardvertragsklauseln (DSGVO Kapitel V).
- 04
Die chinesische Seite, auf beiden Wegen
Ohne personenbezogene Informationen oder wichtige Daten sind Daten aus Tätigkeiten wie internationalem Handel oder multinationaler Fertigung von Exportverfahren befreit (Art. 3 der CAC-Bestimmungen von 2024). Im Ausland erhobene personenbezogene Informationen, die in China verarbeitet und zurückgegeben werden, sind nach Art. 4 befreit, sofern keine inländischen personenbezogenen Informationen oder wichtigen Daten hinzukommen.
Bleiben die Daten personenbezogen: die Standardvertragsklauseln in vier Schritten.
- 01
Prüfen, ob die Daten personenbezogen bleiben
Ist der Datensatz nach der Prüfung anonym, gilt Kapitel V nicht, und es braucht keine Klauseln. Der Entscheidungsweg oben zeigt, wie entschieden wird.
- 02
Das Modul wählen
Die Klauseln haben vier Module: Verantwortlicher an Verantwortlichen, Verantwortlicher an Auftragsverarbeiter, Auftragsverarbeiter an Auftragsverarbeiter, Auftragsverarbeiter an Verantwortlichen. Welches passt, hängt davon ab, wer in China über die Daten entscheidet.
- 03
Recht und Praxis in China bewerten
Nach Klausel 14 sichern die Parteien zu, keinen Grund zur Annahme zu haben, dass Recht und Praxis im Zielland die Einhaltung verhindern, unter Berücksichtigung der Umstände der Übermittlung und dieses Rechts und dieser Praxis.
- 04
Dokumentieren und beobachten
Die Bewertung wird dokumentiert und der Aufsichtsbehörde auf Anfrage vorgelegt (Klausel 14 Buchst. d); der Datenimporteur meldet, wenn er Gesetzen oder Praktiken unterliegt, die dem widersprechen (Klausel 14 Buchst. e).
Übermittlungsdokumentation, je Datensatz geführt.
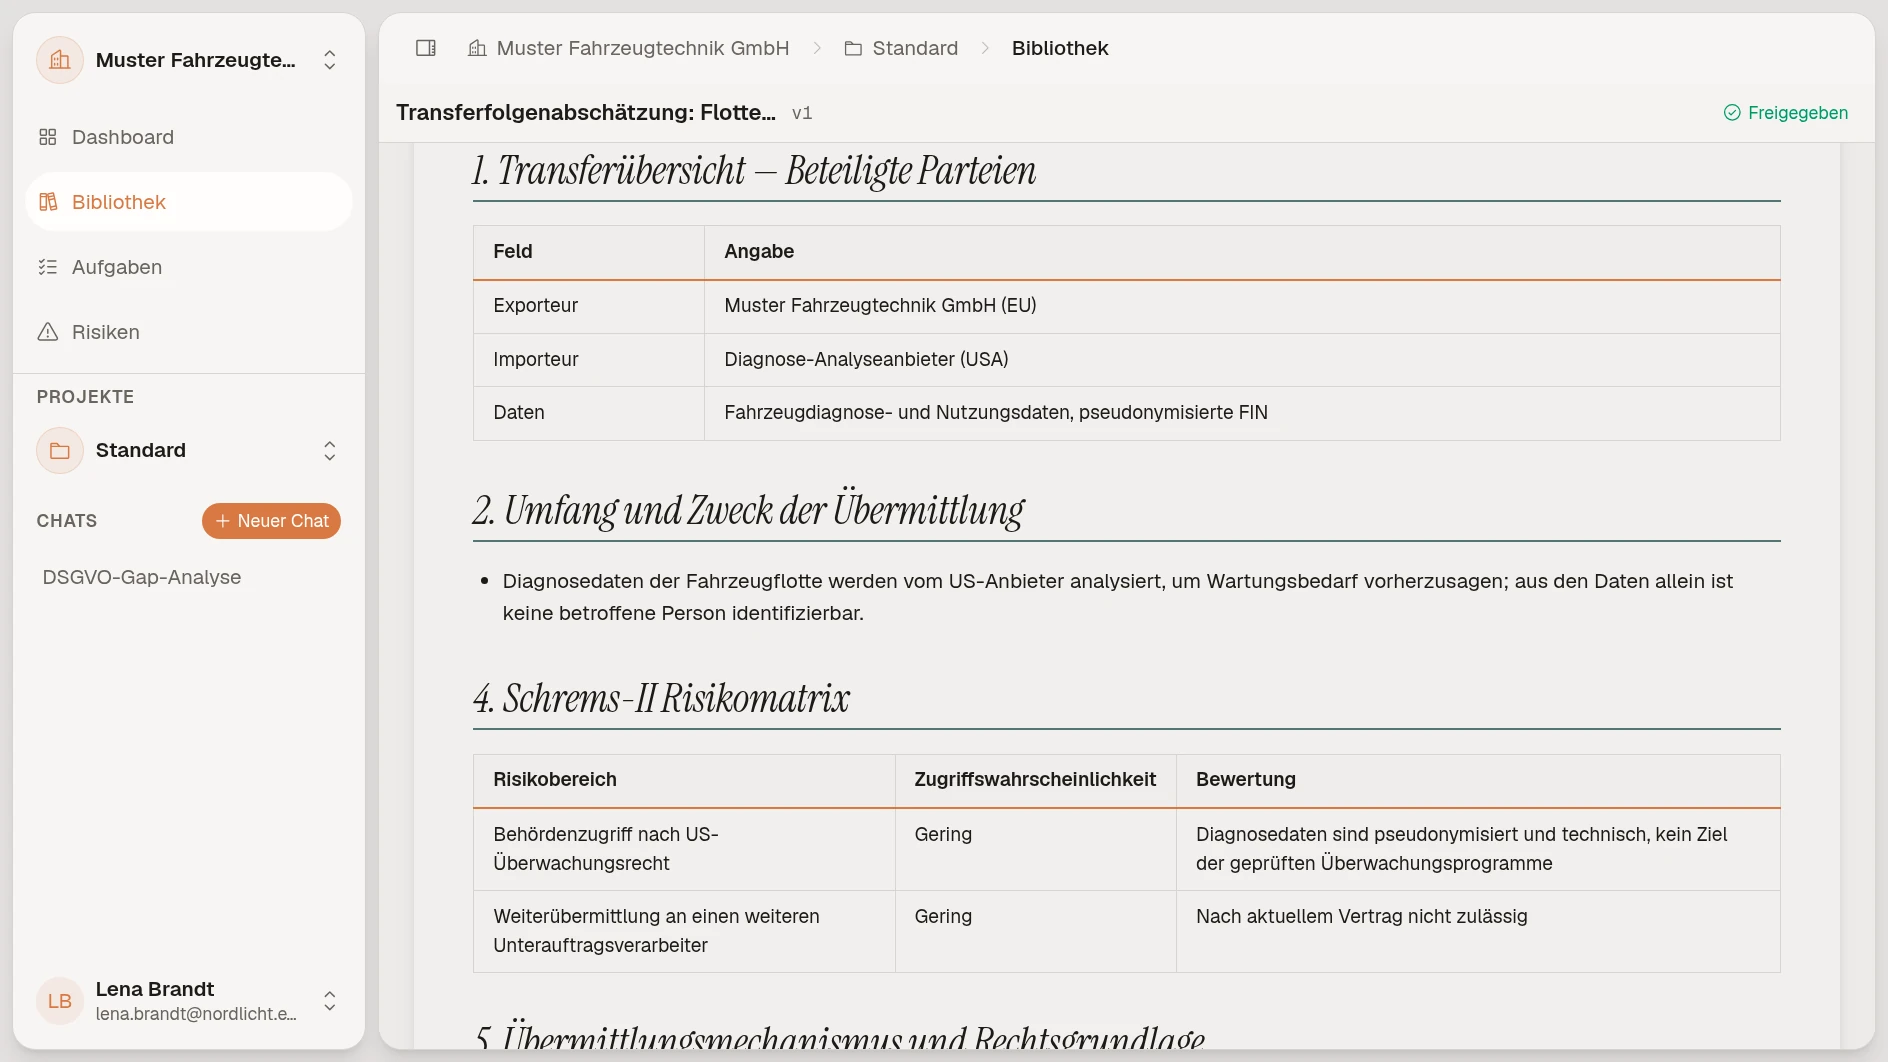
Für jede Übermittlung außerhalb der EU entwerfen die Agenten Standardvertragsklauseln (alle vier Module) und ein Transfer Impact Assessment aus Ihrem Kontext, zur Prüfung und Freigabe durch Ihr Team.
Marsstein Compliance hält die Anonymisierungsprüfung, den gewählten Mechanismus und die zugehörigen Unterlagen zusammen mit dem Datensatz fest.
Marsstein bescheinigt nicht, dass ein Datensatz anonym ist, und ersetzt keine Rechtsberatung; die Freigabe erteilen Ihre Rechtsberatung oder Ihr Datenschutzbeauftragter.
Rechtsgrundlage anzeigen.
Die EU-Seite: anonym oder nicht.
Die DSGVO gilt nur für personenbezogene Daten. Erwägungsgrund 26 nimmt anonyme Informationen aus, also Daten, die sich nicht mehr auf eine identifizierte oder identifizierbare Person beziehen, unter Berücksichtigung aller Mittel, die nach allgemeinem Ermessen wahrscheinlich genutzt werden, um jemanden zu identifizieren.
Kameradaten aus Fahrzeugen sind selten von sich aus anonym. Verpixeln von Gesichtern und Kennzeichen verdeckt direkte Merkmale, doch der Datensatz um die Bilder herum enthält oft GPS-Spuren, genaue Zeitstempel, Lidar-Punktwolken und Fahrzeugkennungen. Die Artikel-29-Datenschutzgruppe (Stellungnahme 05/2014) prüft Anonymisierung an drei Risiken: Herausgreifen, Verknüpfbarkeit und Inferenz. Erfüllt ein Datensatz eines davon nicht, verlangt die Artikel-29-Datenschutzgruppe eine gründliche Bewertung der Identifizierungsrisiken.
Die EDSA-Leitlinien zu vernetzten Fahrzeugen (01/2020) empfehlen, Daten möglichst lokal zu verarbeiten und eine Anonymisierung zu erwägen, bevor sie aus dem Fahrzeug übermittelt werden. Pseudonymisierte Daten bleiben personenbezogen für jeden, der sie re-identifizieren kann. In C-413/23 P (4. September 2025) hat der EuGH entschieden, dass pseudonymisierte Daten für einen Empfänger, der die Personen nicht mit vertretbarem Aufwand re-identifizieren kann, keine personenbezogenen Daten sein müssen.
Bleiben die Daten personenbezogen: Kapitel V.
Übermittlungen personenbezogener Daten in ein Drittland regelt Kapitel V der DSGVO, Art. 44 bis 49. China steht nicht auf der Liste der Länder mit Angemessenheitsbeschluss der Europäischen Kommission, daher braucht eine Übermittlung geeignete Garantien nach Art. 46, in der Praxis die Standardvertragsklauseln nach Durchführungsbeschluss (EU) 2021/914.
Die Klauseln allein sind nicht die ganze Arbeit. Nach Klausel 14 sichern die Parteien zu, dass Recht und Praxis des Ziellandes die Einhaltung nicht verhindern, dokumentieren diese Bewertung und legen sie der Aufsichtsbehörde auf Anfrage vor.
Das wird durchgesetzt. Am 2. Mai 2025 verhängte die irische Datenschutzbehörde gegen TikTok Geldbußen von insgesamt 530 Mio. EUR, davon 485 Mio. EUR wegen Verstoßes gegen Art. 46 Abs. 1 DSGVO bei Übermittlungen von Nutzerdaten aus dem EWR nach China.
Die chinesische Seite: Entscheidend ist, wo die Daten erhoben wurden.
Für in China erhobene Daten stufen die CAC-Bestimmungen zur Sicherheit von Fahrzeugdaten (in Kraft seit 1. Oktober 2021) Video- und Bilddaten von außerhalb des Fahrzeugs mit Gesichtern und Kennzeichen als wichtige Daten ein. Wichtige Daten sind in China zu speichern, ihr Export erfordert eine Sicherheitsbewertung.
Für in Europa erhobene Daten sind die CAC-Bestimmungen zur Förderung und Regulierung grenzüberschreitender Datenflüsse von 2024 maßgeblich. Art. 4 befreit personenbezogene Informationen, die im Ausland erhoben, zur Verarbeitung nach China übermittelt und dann wieder ins Ausland gegeben werden, von Sicherheitsbewertung, Standardvertrag und Zertifizierung, solange bei der Verarbeitung keine inländischen personenbezogenen Informationen oder wichtigen Daten hinzukommen. Art. 3 befreit Daten aus Tätigkeiten wie internationalem Handel und multinationaler Fertigung, die keine personenbezogenen Informationen oder wichtigen Daten enthalten.
Anonymisieren in der EU vor der Übermittlung hilft daher auf beiden Seiten: Es kann die Daten aus der DSGVO herausnehmen und, wenn der Datensatz die Anonymitätsprüfung besteht, personenbezogene Informationen aus dem Weg über China heraushalten.
Primärquellen
Öffnen Sie die Dokumente; diese Seite ist eine Zusammenfassung, keine Rechtsberatung.
DSGVO Erwägungsgrund 26
Anonyme Daten fallen nicht unter die DSGVO.
DSGVO Kapitel V, Art. 44-49
Regeln für Übermittlungen personenbezogener Daten in Drittländer.
Artikel-29-Datenschutzgruppe, Stellungnahme 05/2014
Herausgreifen, Verknüpfbarkeit und Inferenz als Prüfsteine der Anonymisierung.
EDSA Leitlinien 01/2020 zu vernetzten Fahrzeugen
Lokale Verarbeitung; Anonymisierung, bevor Daten aus dem Fahrzeug übermittelt werden.
EuGH C-413/23 P, EDSB gegen SRB (4. September 2025)
Pseudonymisierte Daten aus Sicht des Empfängers.
Europäische Kommission, Angemessenheitsbeschlüsse
Länder mit Angemessenheitsbeschluss; China gehört nicht dazu.
Irische DPC, Entscheidung zu TikTok (2. Mai 2025)
485 Mio. EUR wegen Verstoß gegen Art. 46 Abs. 1 DSGVO bei Übermittlungen nach China.
CAC, Bestimmungen zur Sicherheit von Fahrzeugdaten (2021)
Außenaufnahmen mit Gesichtern und Kennzeichen als wichtige Daten eingestuft.
CAC, Bestimmungen zur Förderung und Regulierung grenzüberschreitender Datenflüsse (2024)
Art. 3 und 4: Ausnahmen für den Datenexport.
Durchführungsbeschluss (EU) 2021/914
Die Standardvertragsklauseln, einschließlich Klausel 14 zu Recht und Praxis im Zielland.