---
title: "DSGVO-Software: Verarbeitungsverzeichnis und DSFA | Marsstein"
description: "KI-Agenten erfassen Ihre Datenflüsse und entwerfen Verarbeitungsverzeichnis, DSFA, AVV, TOM und Richtlinien. Final wird, was Sie freigeben."
url: https://www.marsstein.ai/de/compliance/gdpr
language: de
---
# DSGVO-Lücken gefunden, Dokumente entworfen, _Freigabe bei Ihnen._
Agenten erfassen Ihre Datenflüsse, entwerfen Verarbeitungsverzeichnis, DSFA und Richtlinien aus Ihren eigenen Daten und listen auf, was noch offen ist. Live für die DSGVO; ISO 27001 und EU AI Act in Vorbereitung.
[Gespräch vereinbaren](https://www.marsstein.ai/de/contact?topic=compliance) So funktioniert es
Live Verordnung (EU) 2016/679
Marsstein Compliance Interaktive Demo, Beispieldaten
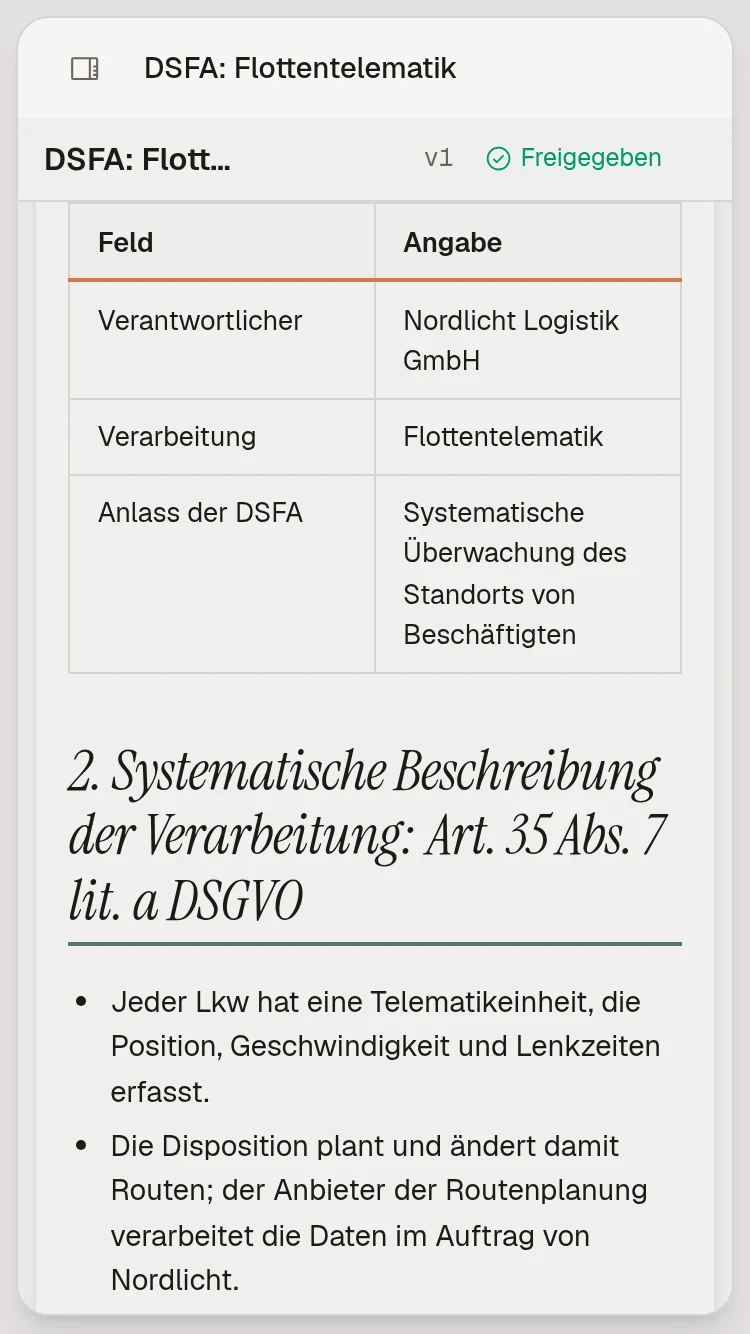
## Von Ihrer Website zum freigegebenen Verzeichnis.
Der Agent liest, was Sie schon haben, füllt aus, was die DSGVO verlangt, entwirft die Dokumente und legt Ihnen jedes zur Freigabe vor.
1. 01
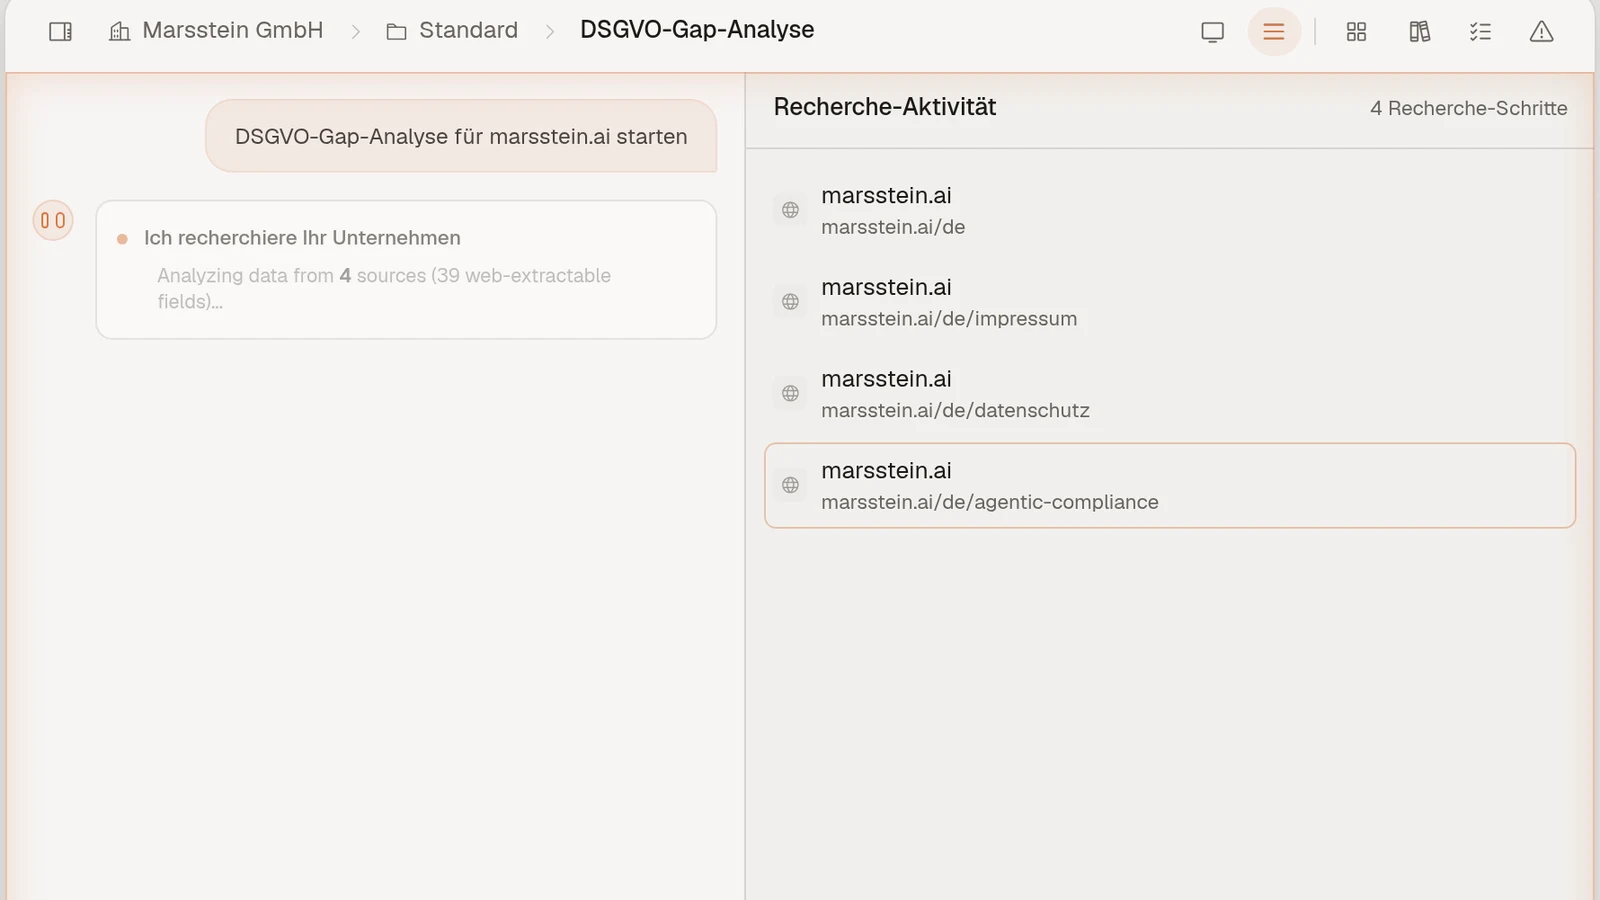
### Er recherchiert
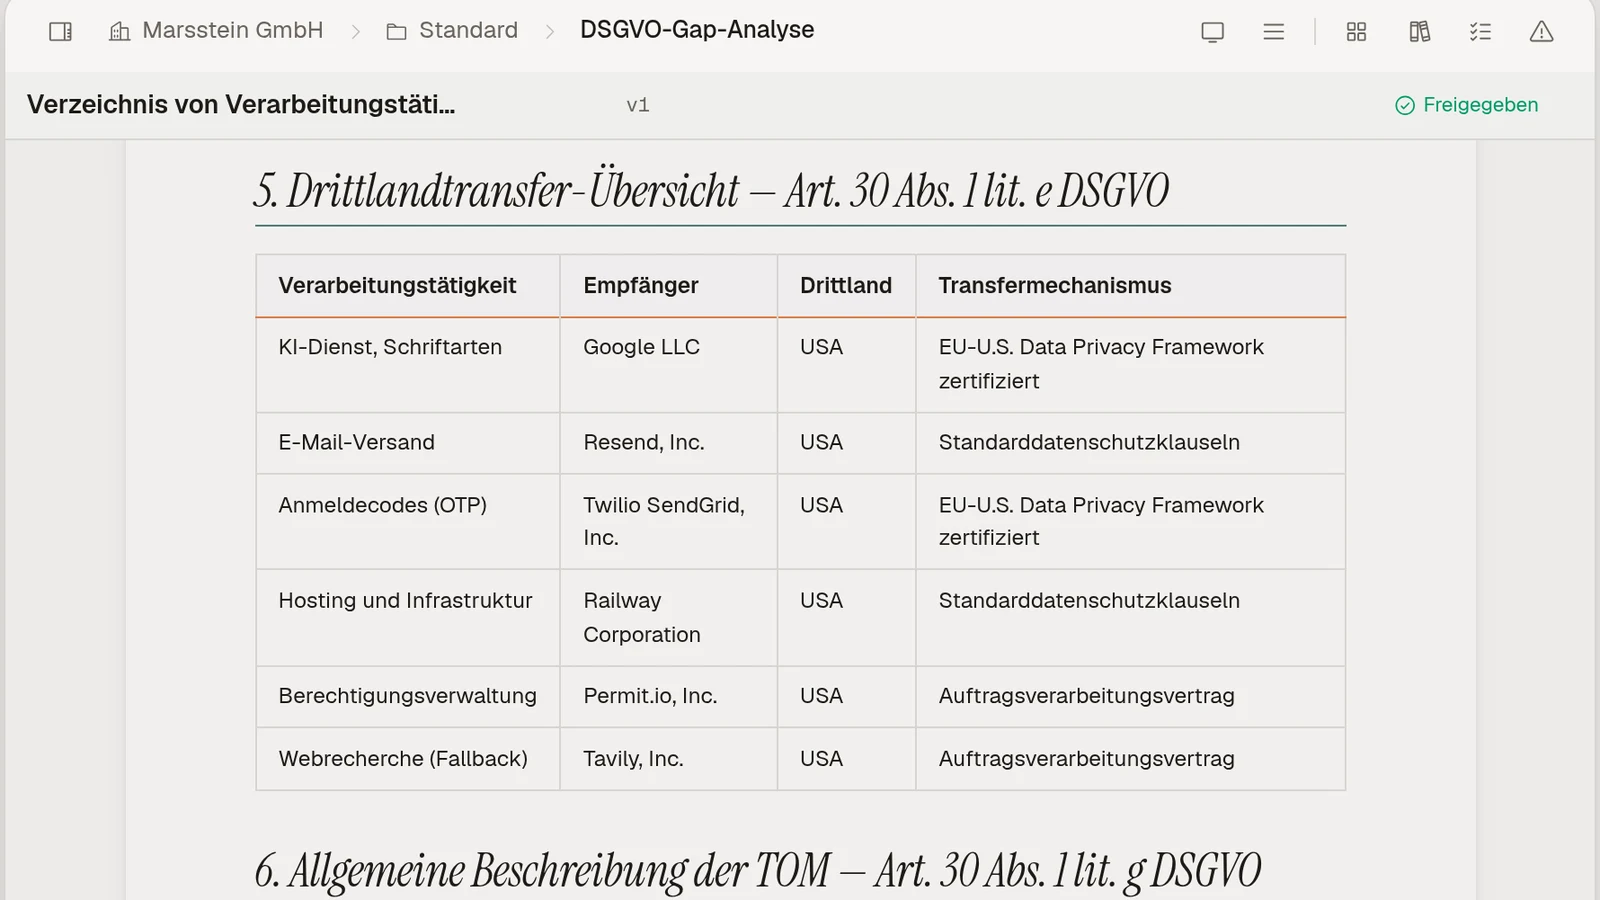
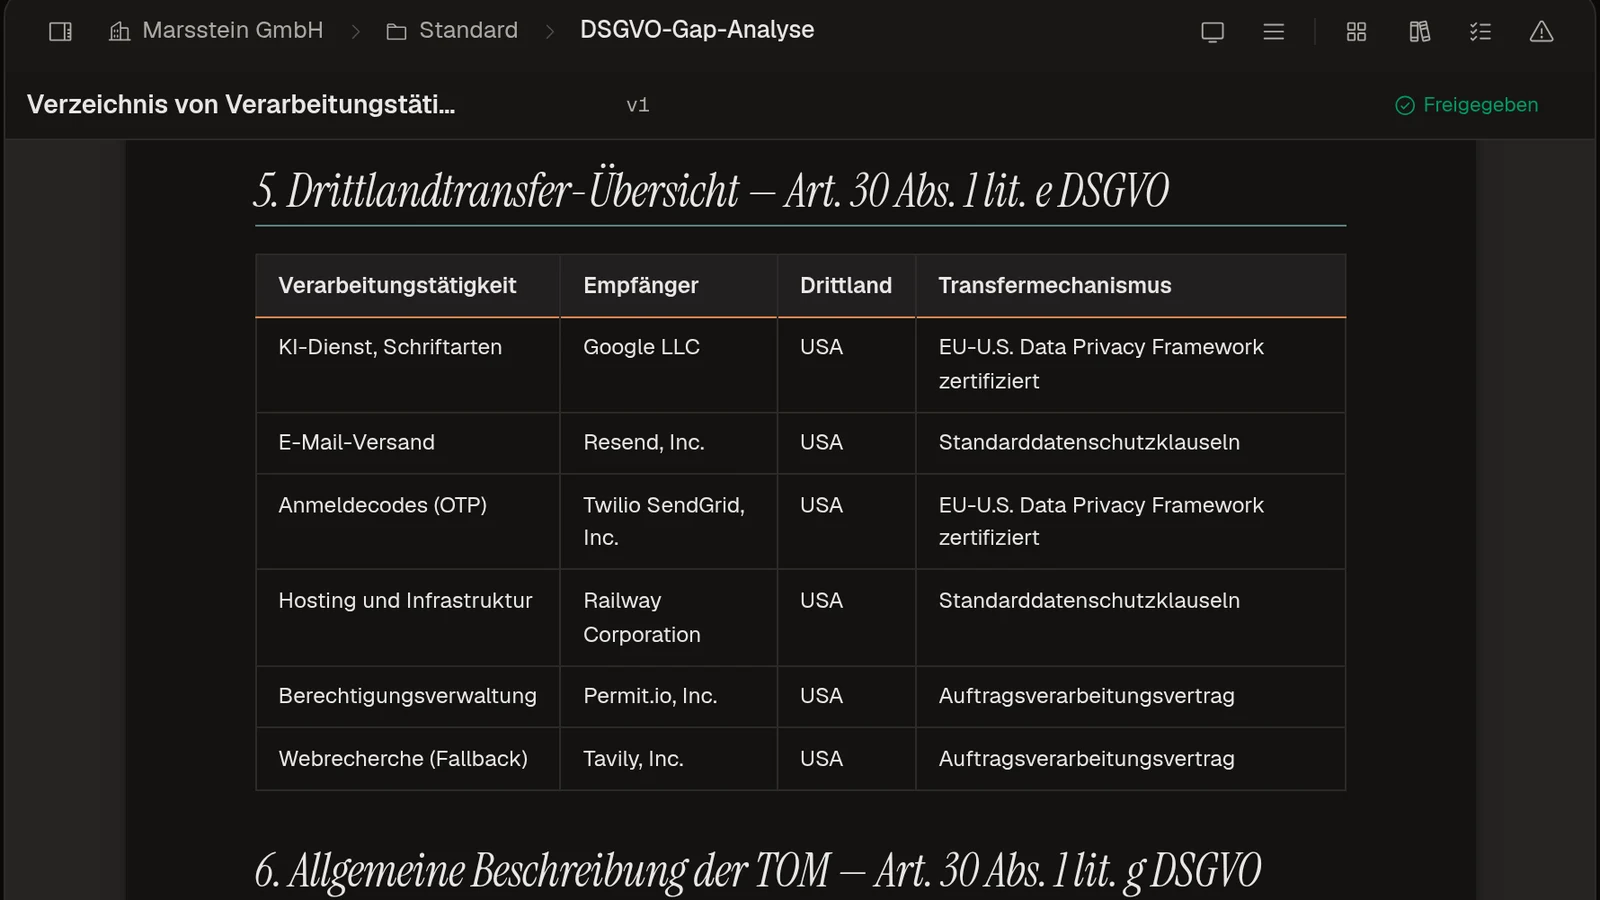
Der Agent liest Ihre öffentliche Website und die Dokumente, die Sie hochladen, und listet jede verwendete Seite auf.
2. 02
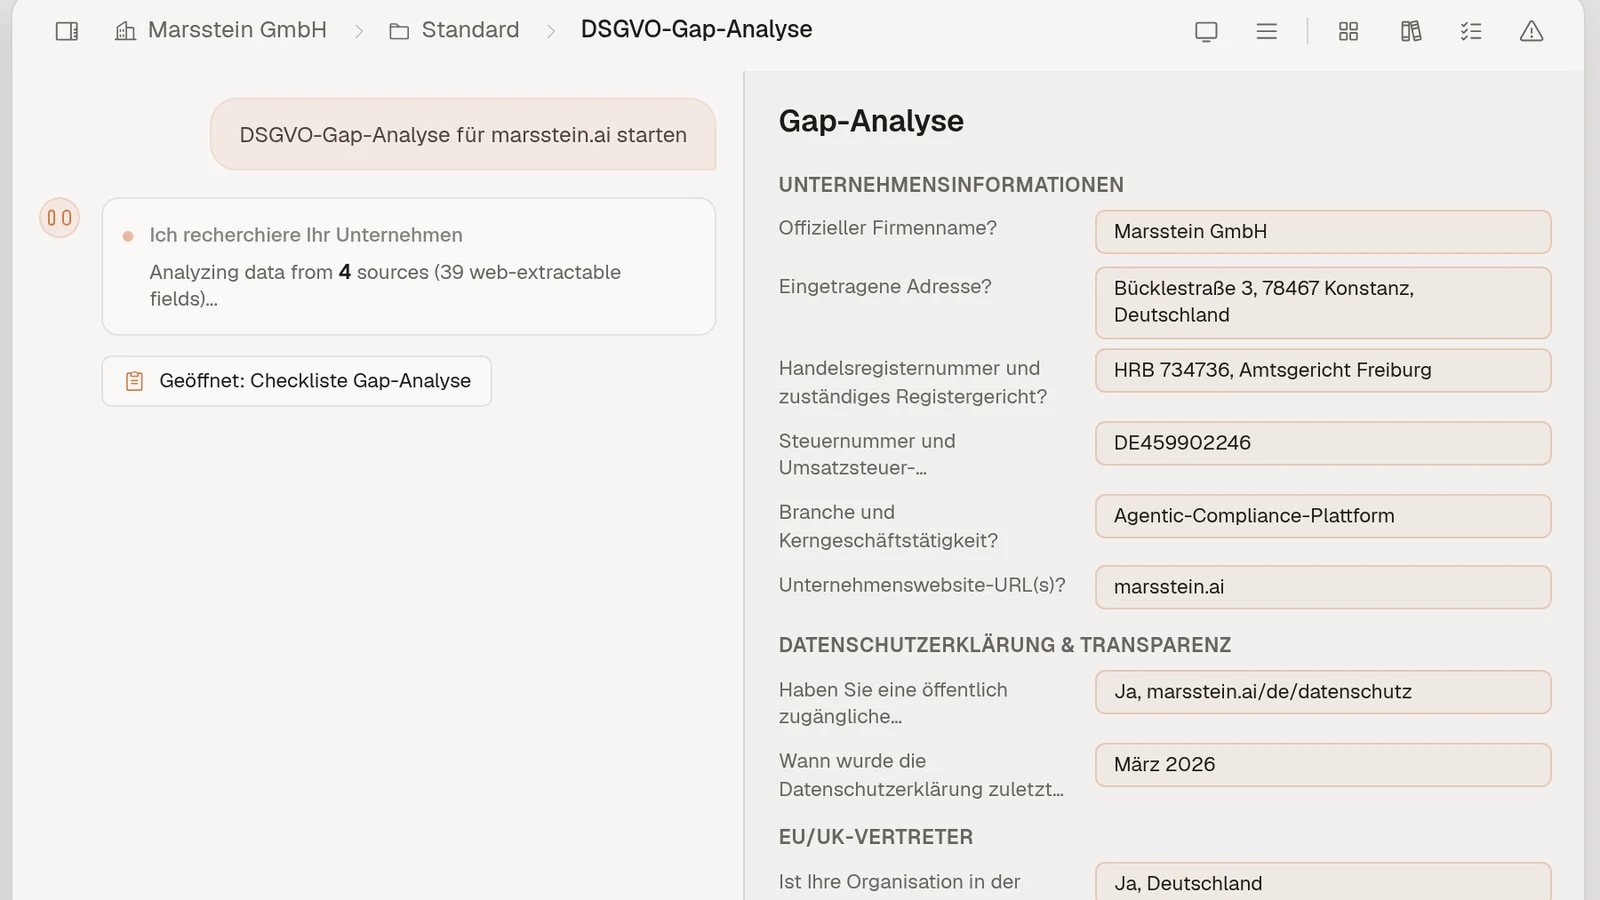
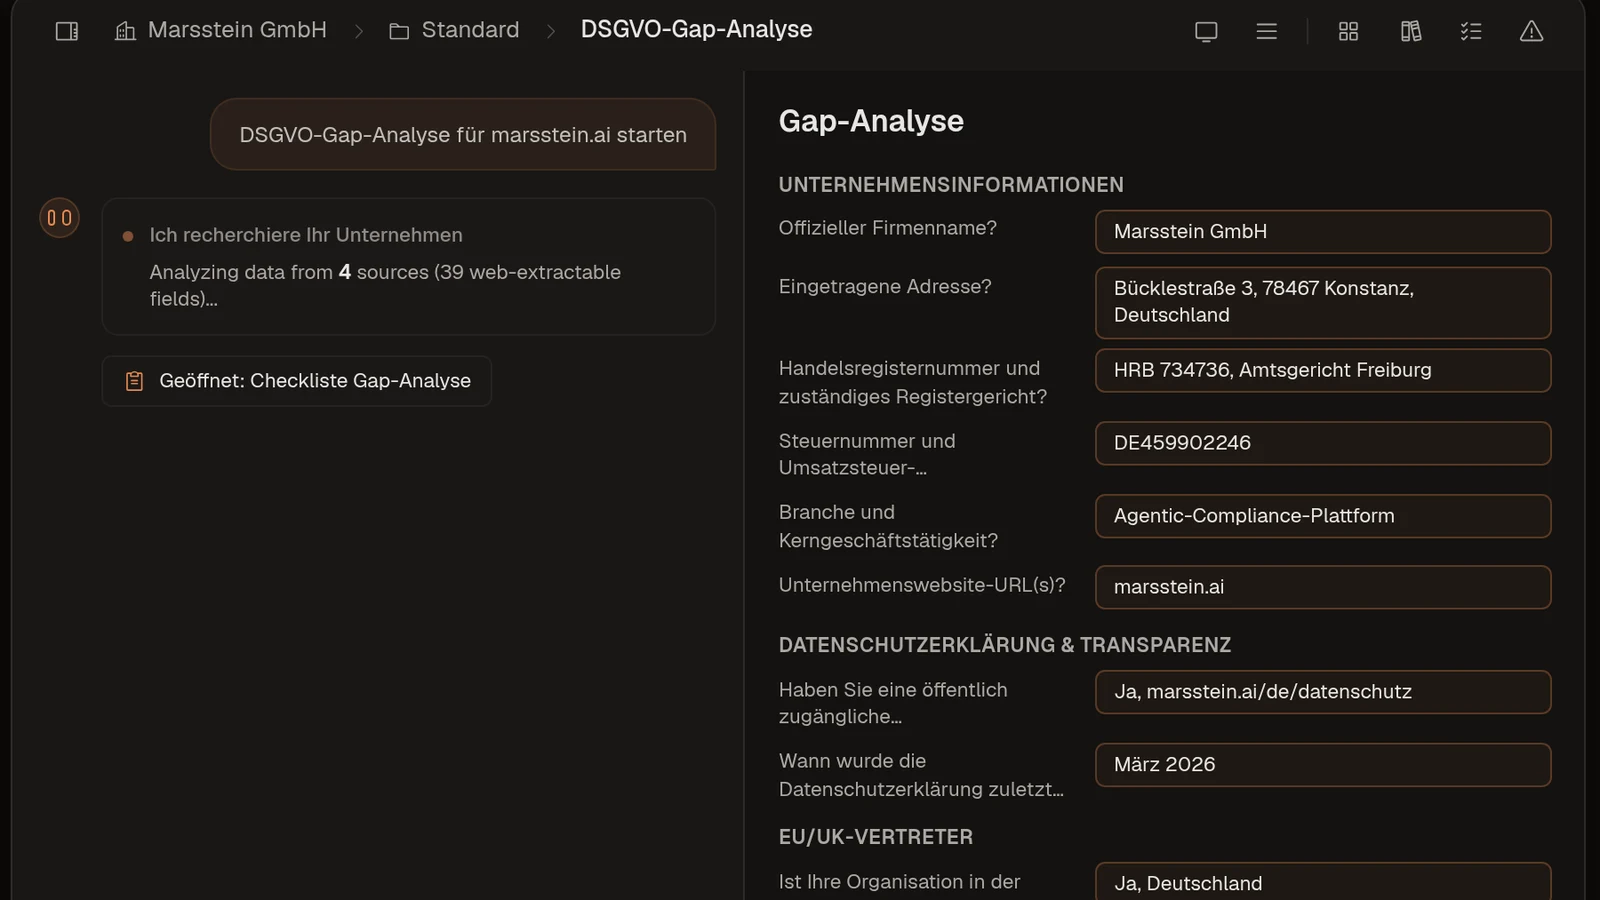
### Er füllt die Gap-Analyse vor
Unternehmensdaten, Datenschutzerklärung, Vertreter und Übermittlungen werden aus dem Gefundenen ausgefüllt. Sie prüfen jede Antwort.
3. 03
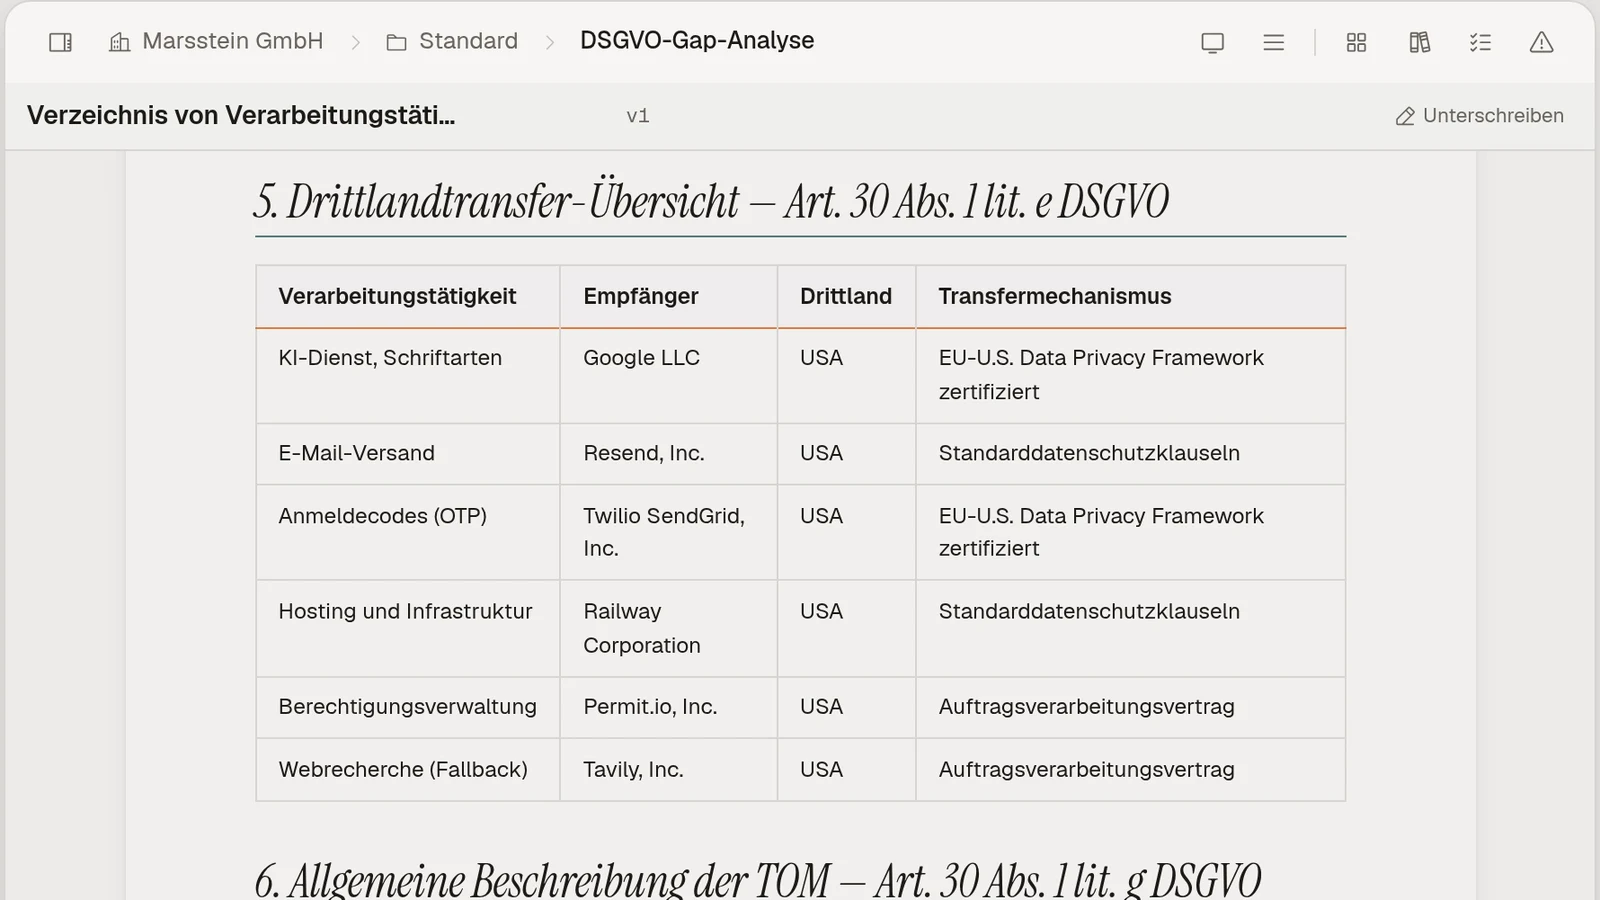
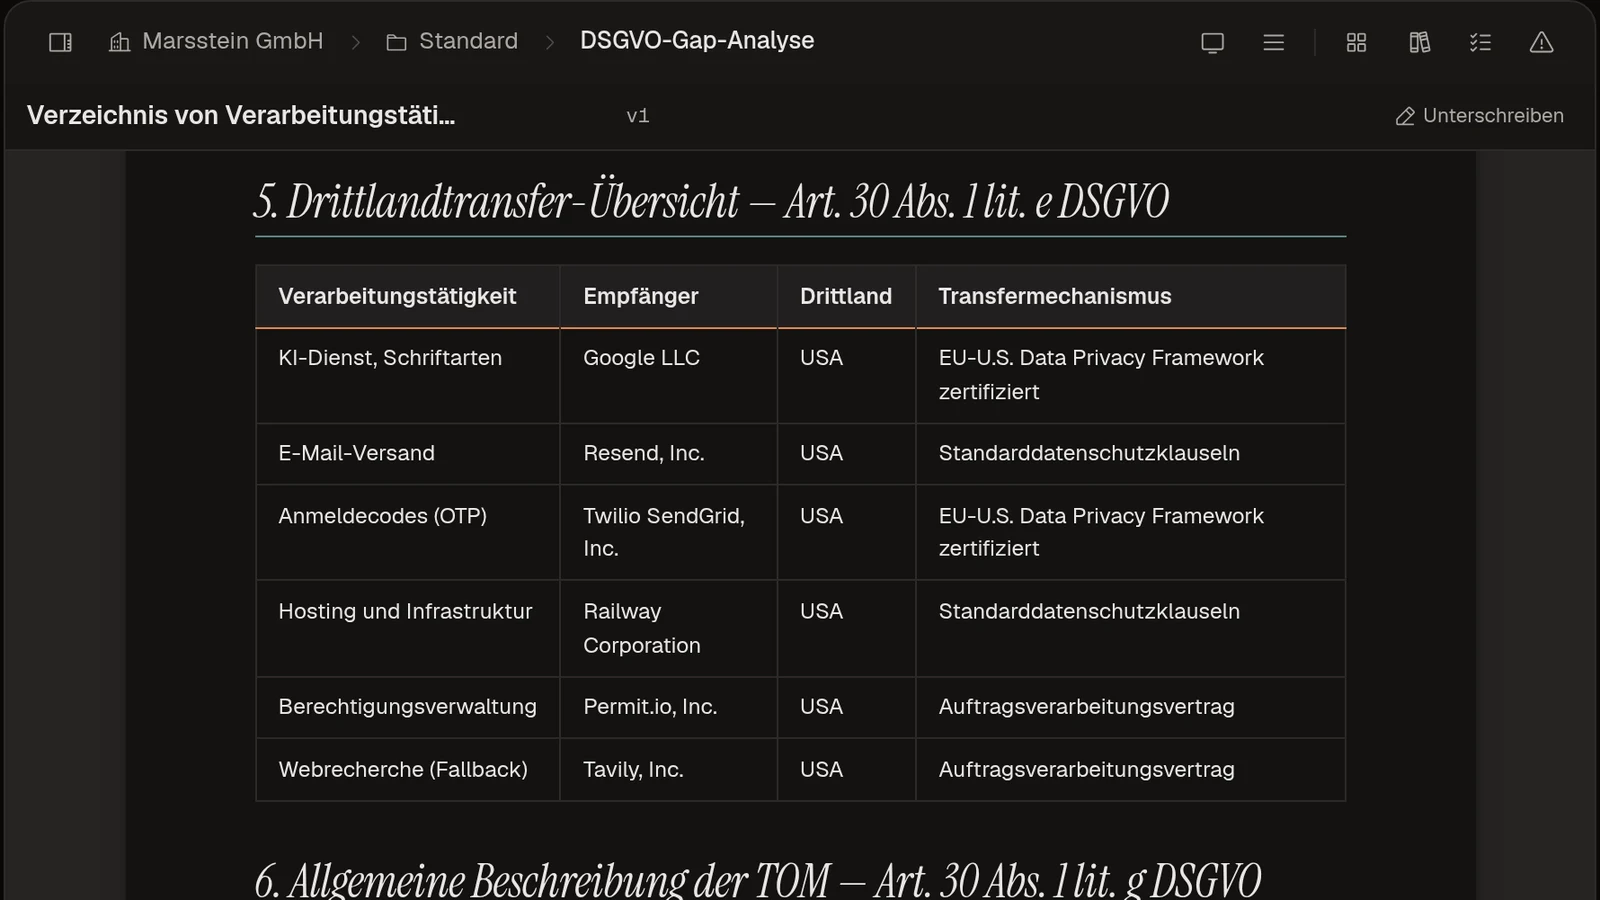
### Er entwirft die Dokumente
Das Verzeichnis der Verarbeitungstätigkeiten entsteht Abschnitt für Abschnitt, von den Angaben zum Verantwortlichen bis zu den technischen und organisatorischen Maßnahmen.
4. 04
### Sie geben frei
Nichts ist final, bevor eine Person aus Ihrem Team es freigibt. Freigegebene Dokumente bleiben mit ihrem Stand in der Bibliothek.
Marsstein Compliance
[Sprechen Sie mit uns über Ihr erstes Dokument](https://www.marsstein.ai/de/contact?topic=compliance)
## Die Dokumente, die die DSGVO verlangt.
Jedes beginnt als Entwurf aus Ihren eigenen Angaben und wird erst mit Ihrer Freigabe final.
- [DSGVOLive](https://www.marsstein.ai/de/compliance/gdpr)
- [EU AI ActIn Vorbereitung](https://www.marsstein.ai/de/compliance/ai-act)
- [ISO 27001In Vorbereitung](https://www.marsstein.ai/de/compliance/cyber-security)
- ### Verzeichnisse und Bewertungen
- Verzeichnis der Verarbeitungstätigkeiten (Art. 30)
- Datenschutz-Folgenabschätzung (DSFA)
- Transfer Impact Assessment (TIA)
- Interessenabwägung (LIA)
- Grundrechte-Folgenabschätzung (FRIA, EU AI Act)
- ### Verträge
- Auftragsverarbeitungsvertrag (Art. 28)
- Vereinbarung zur gemeinsamen Verantwortlichkeit (Art. 26)
- Standardvertragsklauseln, alle vier Module
- Geheimhaltungsvereinbarung
- Betriebsvereinbarung
- ### Hinweise und Richtlinien
- Datenschutzerklärung
- Cookie-Richtlinie
- Technische und organisatorische Maßnahmen (TOM)
- Löschkonzept
- Verfahren für Betroffenenanfragen
- Einwilligungserklärung
- ### Datenpannen
- Meldung an die Aufsichtsbehörde
- Benachrichtigung der Betroffenen
- Register der Datenpannen
- Notfallplan für Datenpannen
## Womit die Agenten arbeiten.
Jeder Entwurf beruht auf derselben Grundlage, und jeder wartet auf die Freigabe durch eine Person aus Ihrem Team.
- ### Rechtsrecherche
Rechtsprechung und Entscheidungen der Aufsichtsbehörden.
- ### Das Profil Ihres Unternehmens
Angereichert aus Ihrer Website und den Dokumenten, die Sie hochladen.
- ### Fragebogen-Checklisten
Die Gap-Analyse als Fragen, mit Paketen für einzelne Branchen.
- ### Vorlagen auf Englisch und Chinesisch
Die Entwürfe folgen Marssteins eigenem englisch-chinesischen Vorlagensatz.
## Für jede _Unternehmensgröße._
Dieselben Agenten für ein Gründerteam, ein mittelständisches Unternehmen mit seinem DSB, eine Unternehmensgruppe mit mehreren Gesellschaften und eine Beratung, die die DSGVO für ihre Mandanten umsetzt.
### DSGVO-bereit _vor dem ersten Enterprise-Deal._
Die DSGVO-Dokumentation großer Unternehmen, ohne deren Budget. Gemacht für Gründer, die schnell handeln.
#### Die Dokumentation großer Unternehmen, ohne deren Overhead.
Sie bauen ein Produkt, keine Compliance-Abteilung. Marsstein gibt Startups die Compliance-Dokumentation, die größere Unternehmen bei Beratern einkaufen, erstellt von KI-Agenten aus Ihrem eigenen Kontext und zu einem Preis, der zu Seed-Budgets passt. Wächst das Team, wächst Marsstein mit.
Bringen Sie die Unterlagen vor der Due-Diligence-Anfrage in Ordnung.
[Gespräch vereinbaren](https://www.marsstein.ai/de/contact?topic=compliance)
Marsstein Compliance
Produktdemo, unsere öffentlichen Daten Öffentliche Daten
1. 01
**Überfordert von der DSGVO**
Die DSGVO hat 99 Artikel und Hunderte von Anforderungen. Für ein Gründerteam, das auf den Product-Market-Fit fokussiert ist, ist schon der Anfang schwer zu finden.
2. 02
**Due Diligence durch Investoren**
VCs fragen in der Due Diligence zunehmend nach DSGVO-Dokumentation. Fehlt sie, kann das eine Finanzierungsrunde verzögern oder scheitern lassen.
3. 03
**Kein Budget für Rechtsberatung**
Datenschutzanwälte rechnen nach Stunden ab, und ein DSGVO-Projekt kann mehr kosten als das Rechtsbudget eines Startups für ein ganzes Jahr.
**01 Wann sollte ein Startup anfangen, über die DSGVO nachzudenken?**
Ab Tag eins. Sobald Sie personenbezogene Daten erheben (E-Mail-Adressen, Benutzerkonten, Analytics), gilt die DSGVO. Von Anfang an konform zu sein ist deutlich einfacher, als Compliance nachträglich einzubauen, und genau dafür ist der Starter-Workflow gebaut.
**02 Prüfen Investoren wirklich die DSGVO-Compliance?**
Oft ja: DSGVO-Dokumentation wird in der Due Diligence häufig angefragt. Aktuelle Verzeichnisse, Richtlinien und Auftragsverarbeitungsverträge beantworten die Anfrage schnell.
**03 Was braucht ein Pre-Seed-Startup mindestens für die DSGVO?**
Mindestens: eine Datenschutzerklärung, ein Cookie-Consent-Mechanismus, ein Verzeichnis der Verarbeitungstätigkeiten und AVVs mit Ihren Cloud-Anbietern (AWS, Google Cloud und andere). Marsstein entwirft Datenschutzerklärung, Cookie-Richtlinie, Verzeichnis und AVVs aus Ihrem Geschäftskontext zur Prüfung.
**04 Kann ich Marsstein als Solo-Gründer nutzen?**
Ja. Marsstein setzt keine juristische Expertise voraus. Die KI-Agenten führen Sie Schritt für Schritt durch die Anforderungen, erstellen Dokumentation in verständlicher Sprache und sagen Ihnen, was zu tun ist.
### Nehmen Sie Ihrem Team _den DSGVO-Papierkram ab._
Ihr Datenschutzbeauftragter und Ihr Team behalten die Entscheidung. Die Agenten von Marsstein übernehmen die Dokumentationsarbeit zu einem Preis, der zu einem KMU passt.
#### Ihr DSB entscheidet. Die Agenten erledigen die Arbeit.
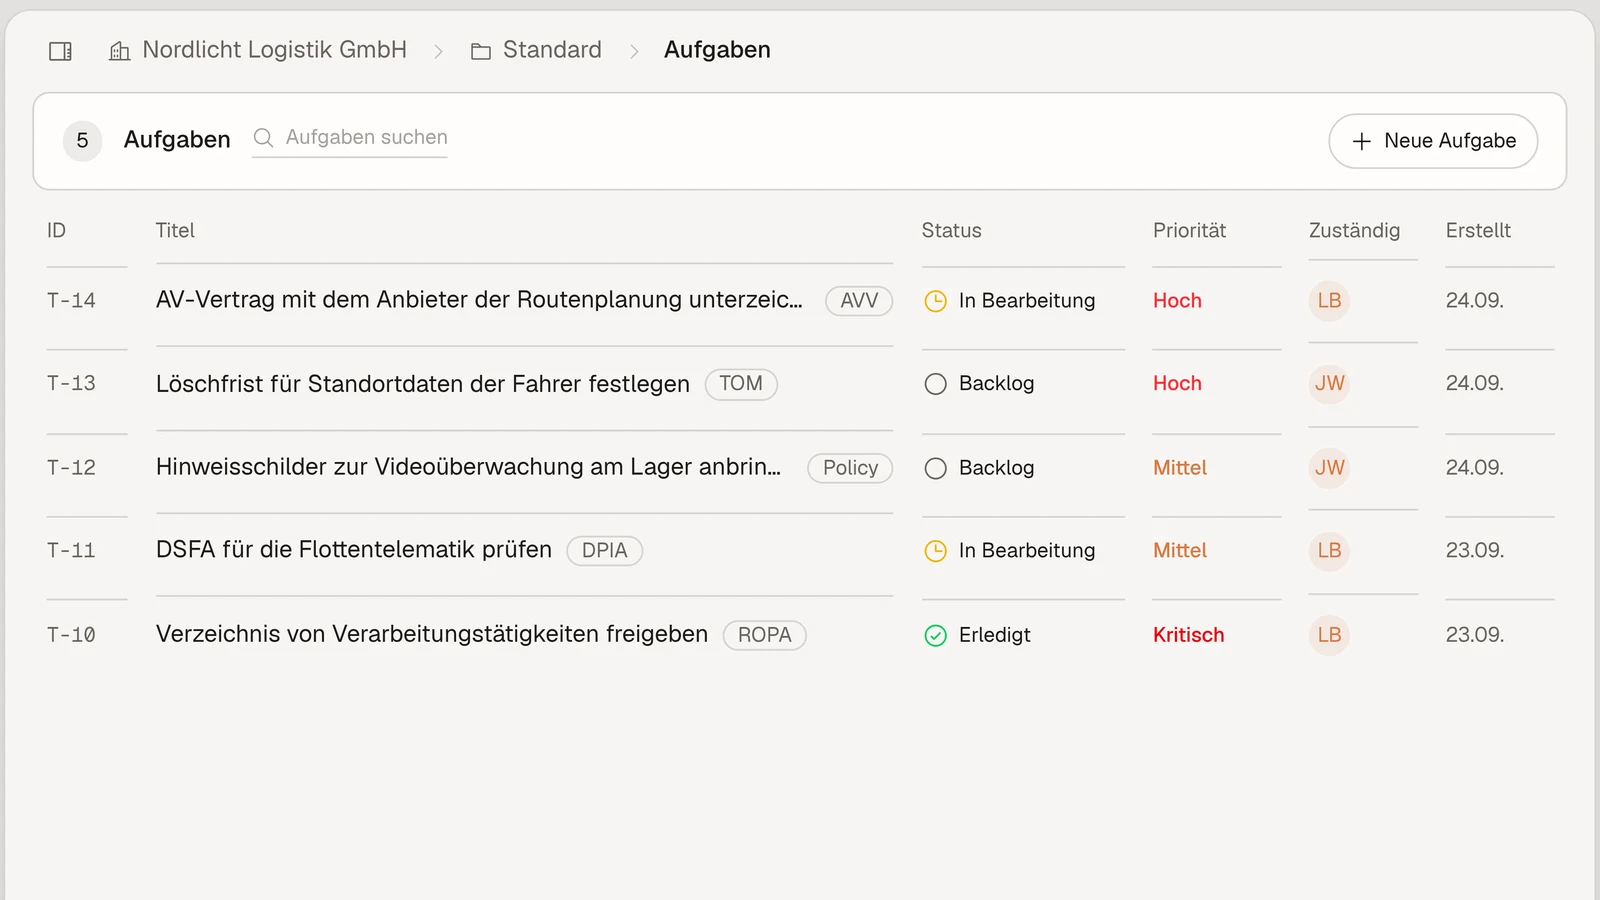
Ein Compliance-Projekt endet oft mit einem Ordner voller Richtlinien, der veraltet, sobald sich Vorschriften ändern. Marsstein arbeitet mit Ihrem Datenschutzbeauftragten, intern oder extern, und Ihrem Team zusammen. KI-Agenten recherchieren Ihr Unternehmen, entwerfen die Dokumentation und setzen offene Lücken auf eine Liste von Aufgaben und Risiken, damit Ihr DSB prüfen und entscheiden kann, statt bei null anzufangen.
Geben Sie Ihrem DSB einen ersten Entwurf statt eines leeren Blatts.
Marsstein Compliance
Produktdemo, Beispieldaten Beispieldaten
1. 01
**Verarbeitung von Mitarbeiterdaten**
DSGVO-Pflichten für Personalakten, Gehaltsabrechnung und Mitarbeiterüberwachung erfüllen, ohne eigene Rechtsabteilung.
2. 02
**Dienstleister und AVVs**
Auftragsverarbeitungsverträge über zahlreiche SaaS-Tools, Cloud-Anbieter und externe Dienstleister hinweg nachverfolgen.
3. 03
**Begrenztes Compliance-Budget**
Externe DSGVO-Audits und Beraterprojekte sind teuer, und die meisten KMU haben dafür kein Budget.
**01 Braucht mein KMU einen Datenschutzbeauftragten (DSB)?**
Möglicherweise, und in Deutschland früher als anderswo: Ein DSB ist Pflicht, sobald in der Regel mindestens 20 Personen ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt sind ([§ 38 Abs. 1 BDSG](https://www.gesetze-im-internet.de/bdsg_2018/__38.html)). Unabhängig von der Personenzahl ist er Pflicht, wenn Verarbeitungen einer Datenschutz-Folgenabschätzung unterliegen oder personenbezogene Daten geschäftsmäßig zur Übermittlung oder für Markt- oder Meinungsforschung verarbeitet werden (§ 38 Abs. 1 BDSG). EU-weit verlangt [DSGVO Art. 37 Abs. 1](https://gdpr-info.eu/art-37-gdpr/) einen DSB bei öffentlichen Stellen und wenn die Kerntätigkeit in umfangreicher regelmäßiger und systematischer Überwachung oder umfangreicher Verarbeitung besonderer Kategorien von Daten besteht. Marsstein hilft Ihnen, die Pflicht zu bewerten, und unterstützt einen externen DSB mit automatisierter Dokumentation.
**02 Wie lange dauert es, mit Marsstein DSGVO-konform zu werden?**
Das hängt von Ihren Prozessen und Ihrer bestehenden Dokumentation ab. Geführte Workflows und die KI-Agenten entwerfen Datenschutzerklärung, Verarbeitungsverzeichnis, AVVs und Dokumentation zu Mitarbeiterdaten aus Ihrem Geschäftskontext; Ihr DSB prüft und gibt frei.
**03 Was, wenn ich bereits Compliance-Dokumentation habe?**
Marsstein arbeitet mit vorhandener Dokumentation. Laden Sie Ihre aktuellen Richtlinien hoch: Marsstein prüft sie Klausel für Klausel gegen das Gesetz, erfasst die Lücken im Risikoregister und entwirft fehlende Dokumente zur Prüfung.
**04 Was kostet Compliance für ein KMU typischerweise?**
Beratungsprojekte werden meist pro Auftrag abgerechnet. Marsstein ist ein Abonnement und arbeitet mit Ihrem DSB oder Ihren Beratern zusammen. Sprechen Sie uns für ein Angebot an.
### DSGVO-Dokumentation _für jede Ihrer Gesellschaften._
Jede Gesellschaft erhält einen eigenen, isolierten Arbeitsbereich. Die Agenten entwerfen ihre Verzeichnisse, DSFAs und Übermittlungsdokumente; Ihr Team prüft und gibt frei.
#### Ein Arbeitsbereich je Gesellschaft, ein Team entscheidet.
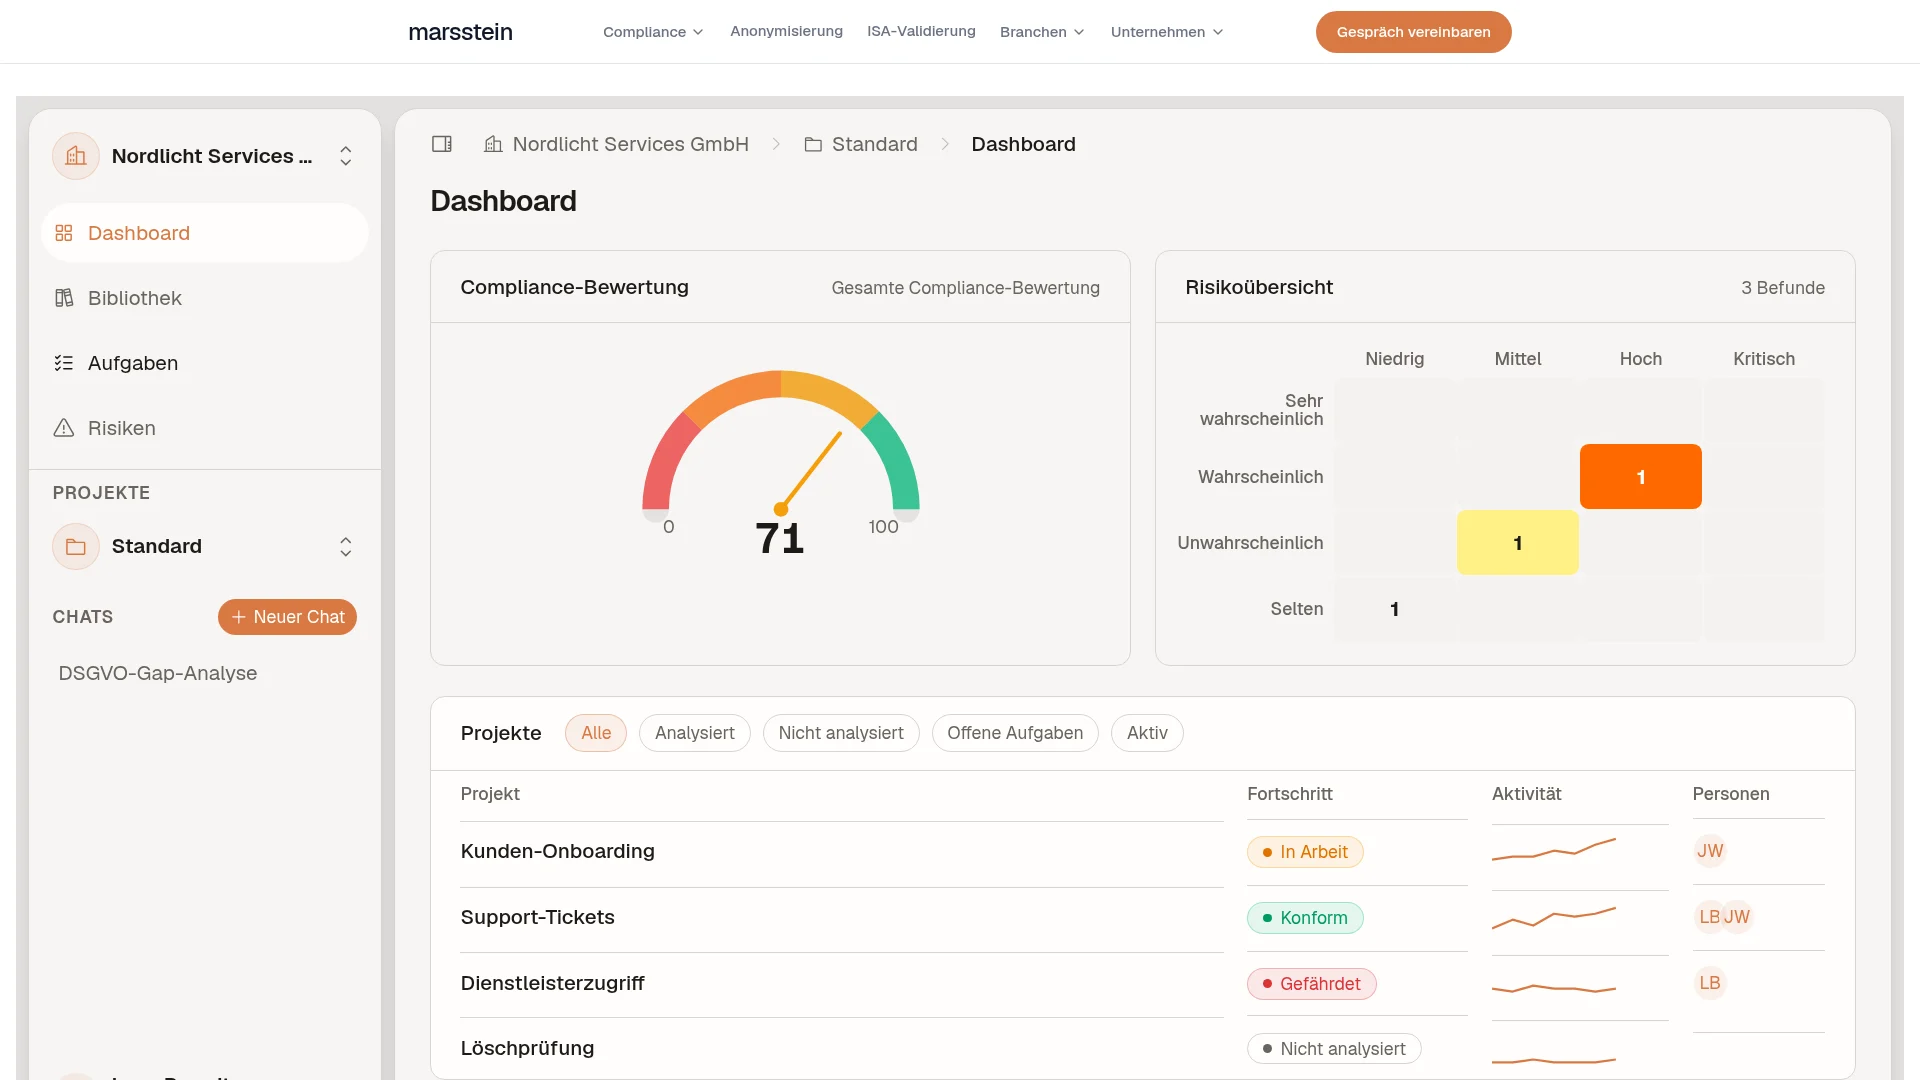
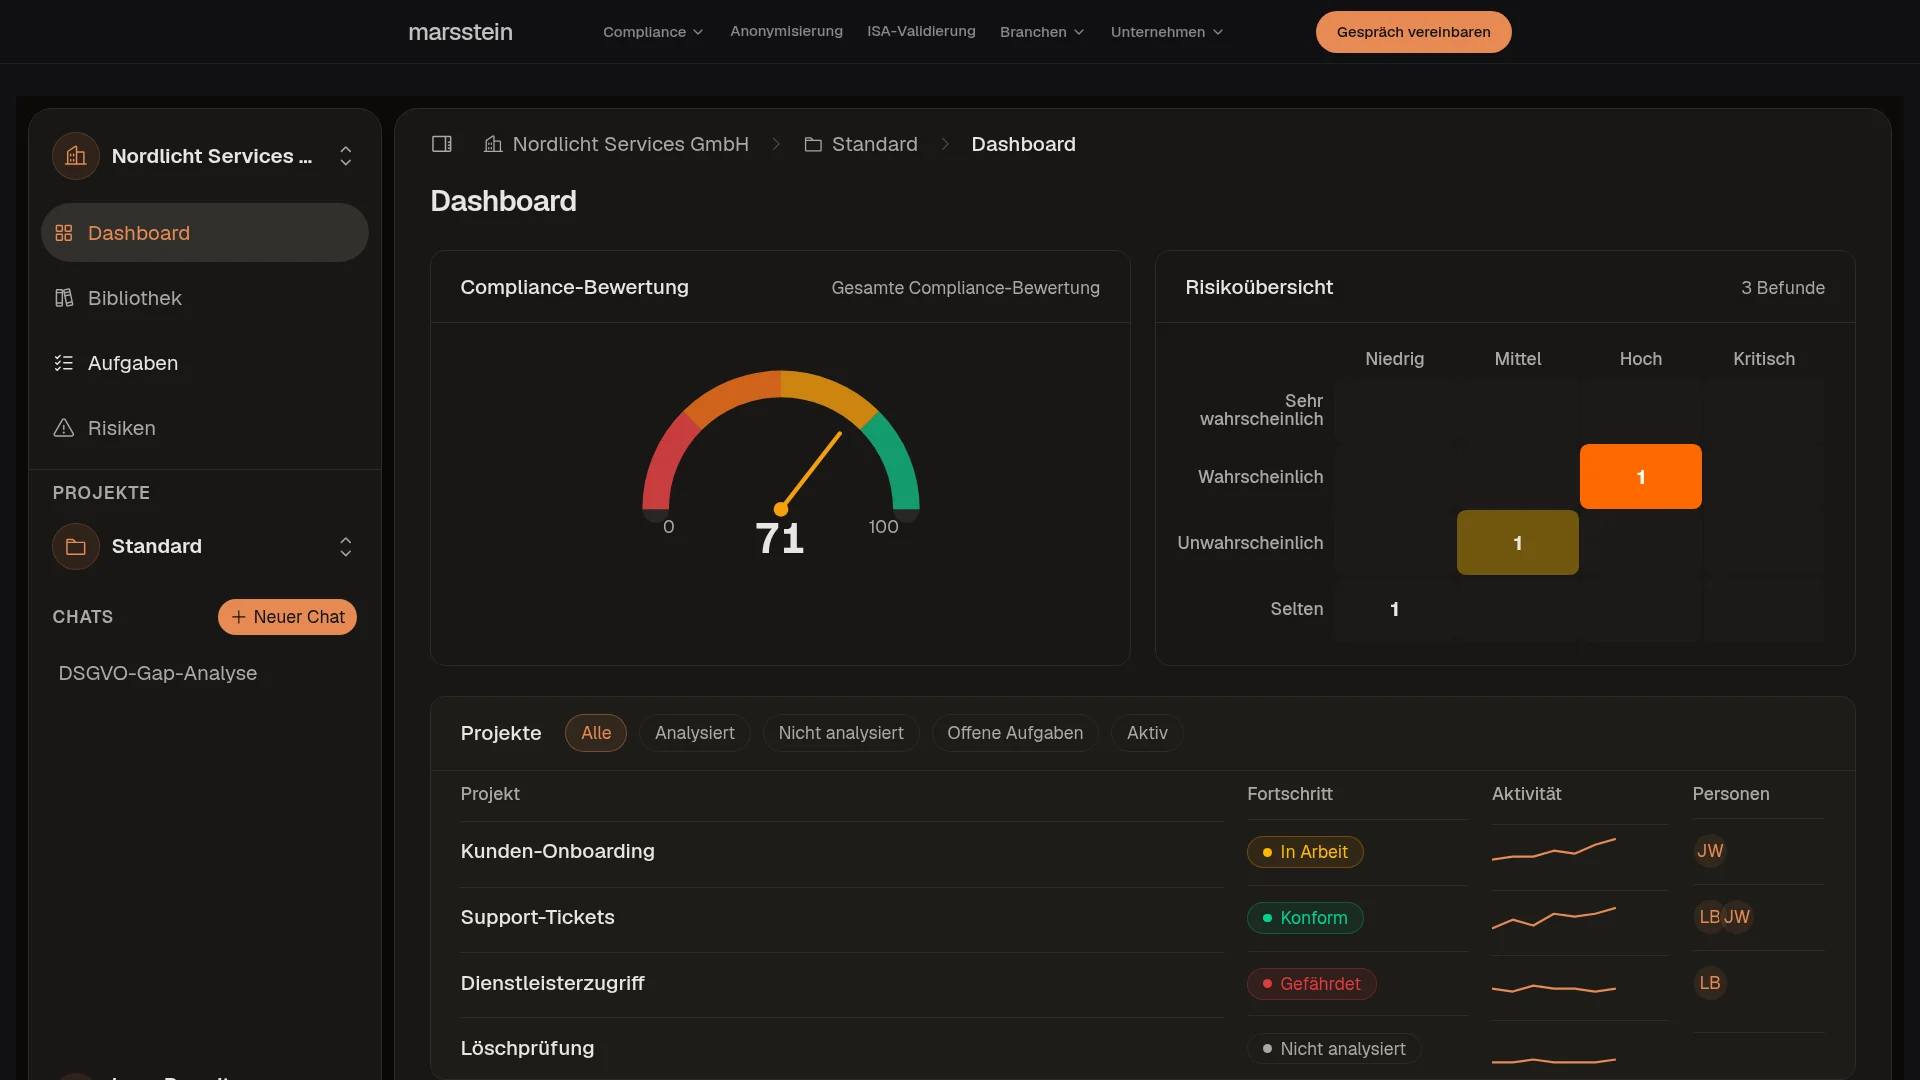
Enterprise-Compliance scheitert an Fragmentierung: verschiedene Berater für verschiedene Tochtergesellschaften, verschiedene Tools für verschiedene Frameworks. In Marsstein erhält jede Gesellschaft einen eigenen, isolierten Arbeitsbereich, und die Personen, die Sie einladen, wechseln zwischen ihnen. Die Agenten recherchieren jede Gesellschaft, füllen ihre Gap-Analyse vor und entwerfen Verzeichnisse, DSFAs, Auftragsverarbeitungsverträge, Standardvertragsklauseln und Transfer Impact Assessments. Nichts ist final, bevor Ihr Team es freigibt. Heute ist die DSGVO abgedeckt; ISO 27001 und der EU AI Act sind in Vorbereitung.
Beginnen Sie mit einer Gesellschaft und nehmen Sie die übrigen dazu.
Marsstein Compliance
Produktdemo, Beispieldaten Beispieldaten
1. 01
**Governance über mehrere Gesellschaften**
Compliance über Hauptsitz, Tochtergesellschaften, Joint Ventures und Regionalbüros steuern, jeweils mit eigenen Rechtseinheiten, Jurisdiktionen und Verarbeitungstätigkeiten.
2. 02
**Internationale Übermittlungen**
Jede Übermittlung außerhalb der EU braucht Standardvertragsklauseln und ein Transfer Impact Assessment, je Gesellschaft und je Empfänger.
3. 03
**Klassifizierung von KI-Systemen**
Der EU AI Act verlangt von Unternehmen, alle KI-Systeme zu inventarisieren und nach Risikostufe zu klassifizieren. Das ist ein bewegliches Ziel, wenn Modelle über Geschäftsbereiche hinweg eingesetzt werden.
**01 Wie handhabt Marsstein Compliance über mehrere Gesellschaften?**
Jede Gesellschaft erhält einen eigenen, isolierten Arbeitsbereich mit eigenen Verarbeitungsverzeichnissen, Richtlinien und DSFAs. Eingeladene Personen können mehreren Arbeitsbereichen angehören und zwischen ihnen wechseln, und rollenbasierte Zugriffe regeln, wer was sieht und ändert.
**02 Was ist mit Unternehmen, die außerhalb der EU tätig sind?**
Für jede Übermittlung außerhalb der EU entwerfen die Agenten Standardvertragsklauseln (alle vier Module) und ein Transfer Impact Assessment aus Ihrem Kontext, zur Prüfung und Freigabe durch Ihr Team.
### DSGVO für alle Mandanten _an einem Ort._
Ein isolierter Arbeitsbereich je Mandant, ein Login für Ihr Team. Die Agenten entwerfen die DSGVO-Dokumentation; Ihre Berater prüfen und entscheiden.
#### Mehr Mandate betreuen, ohne Personalaufbau.
Compliance-Beratung ist durch abrechenbare Stunden begrenzt. Marsstein übernimmt die dokumentationslastige Arbeit: Die Agenten recherchieren jeden Mandanten, füllen die Gap-Analyse vor und entwerfen mandantenspezifische Verzeichnisse, Auftragsverarbeitungsverträge nach Art. 28 und Vereinbarungen zur gemeinsamen Verantwortlichkeit nach Art. 26. Die Daten jedes Mandanten bleiben in seinem eigenen Arbeitsbereich. Ihre Berater konzentrieren sich auf die Beratung, die Agenten auf die Dokumentation.
Bringen Sie ein Mandat in ein erstes Gespräch mit.
Marsstein Compliance
Produktdemo, Beispieldaten Beispieldaten
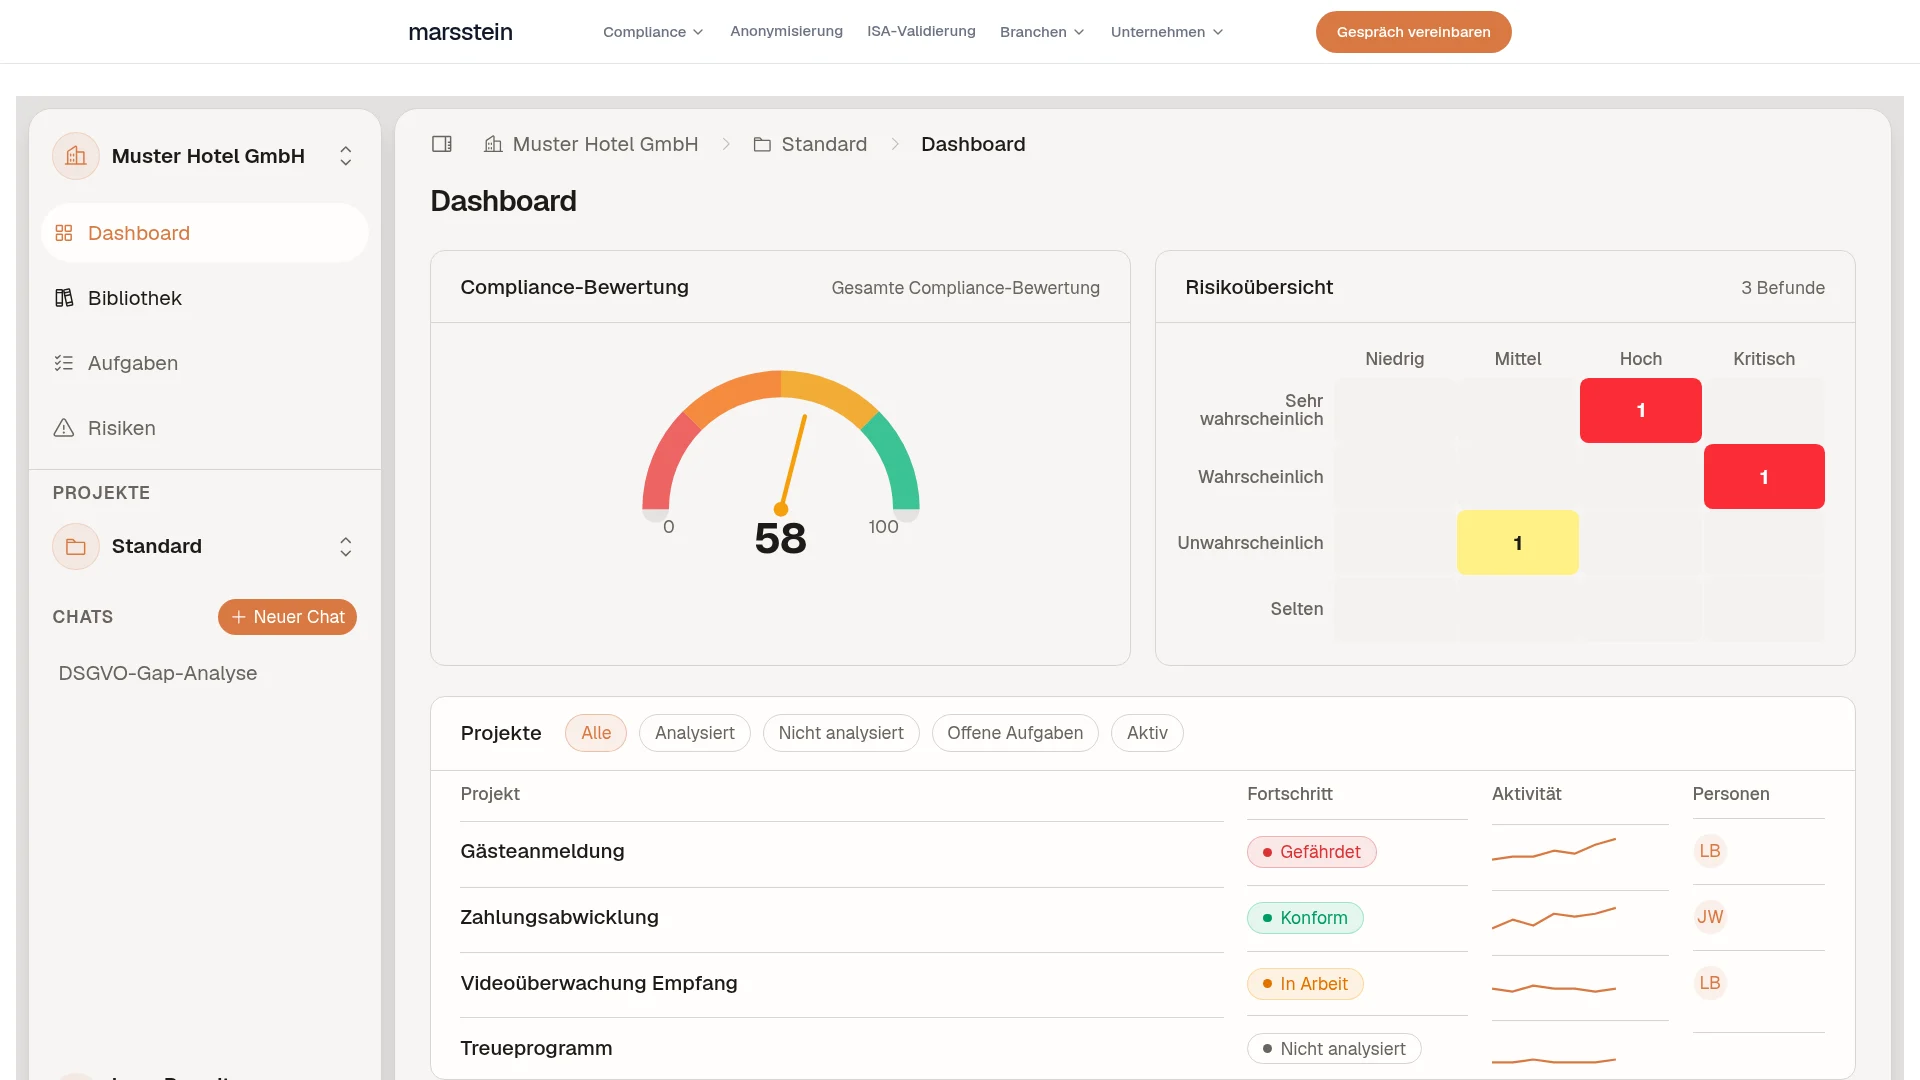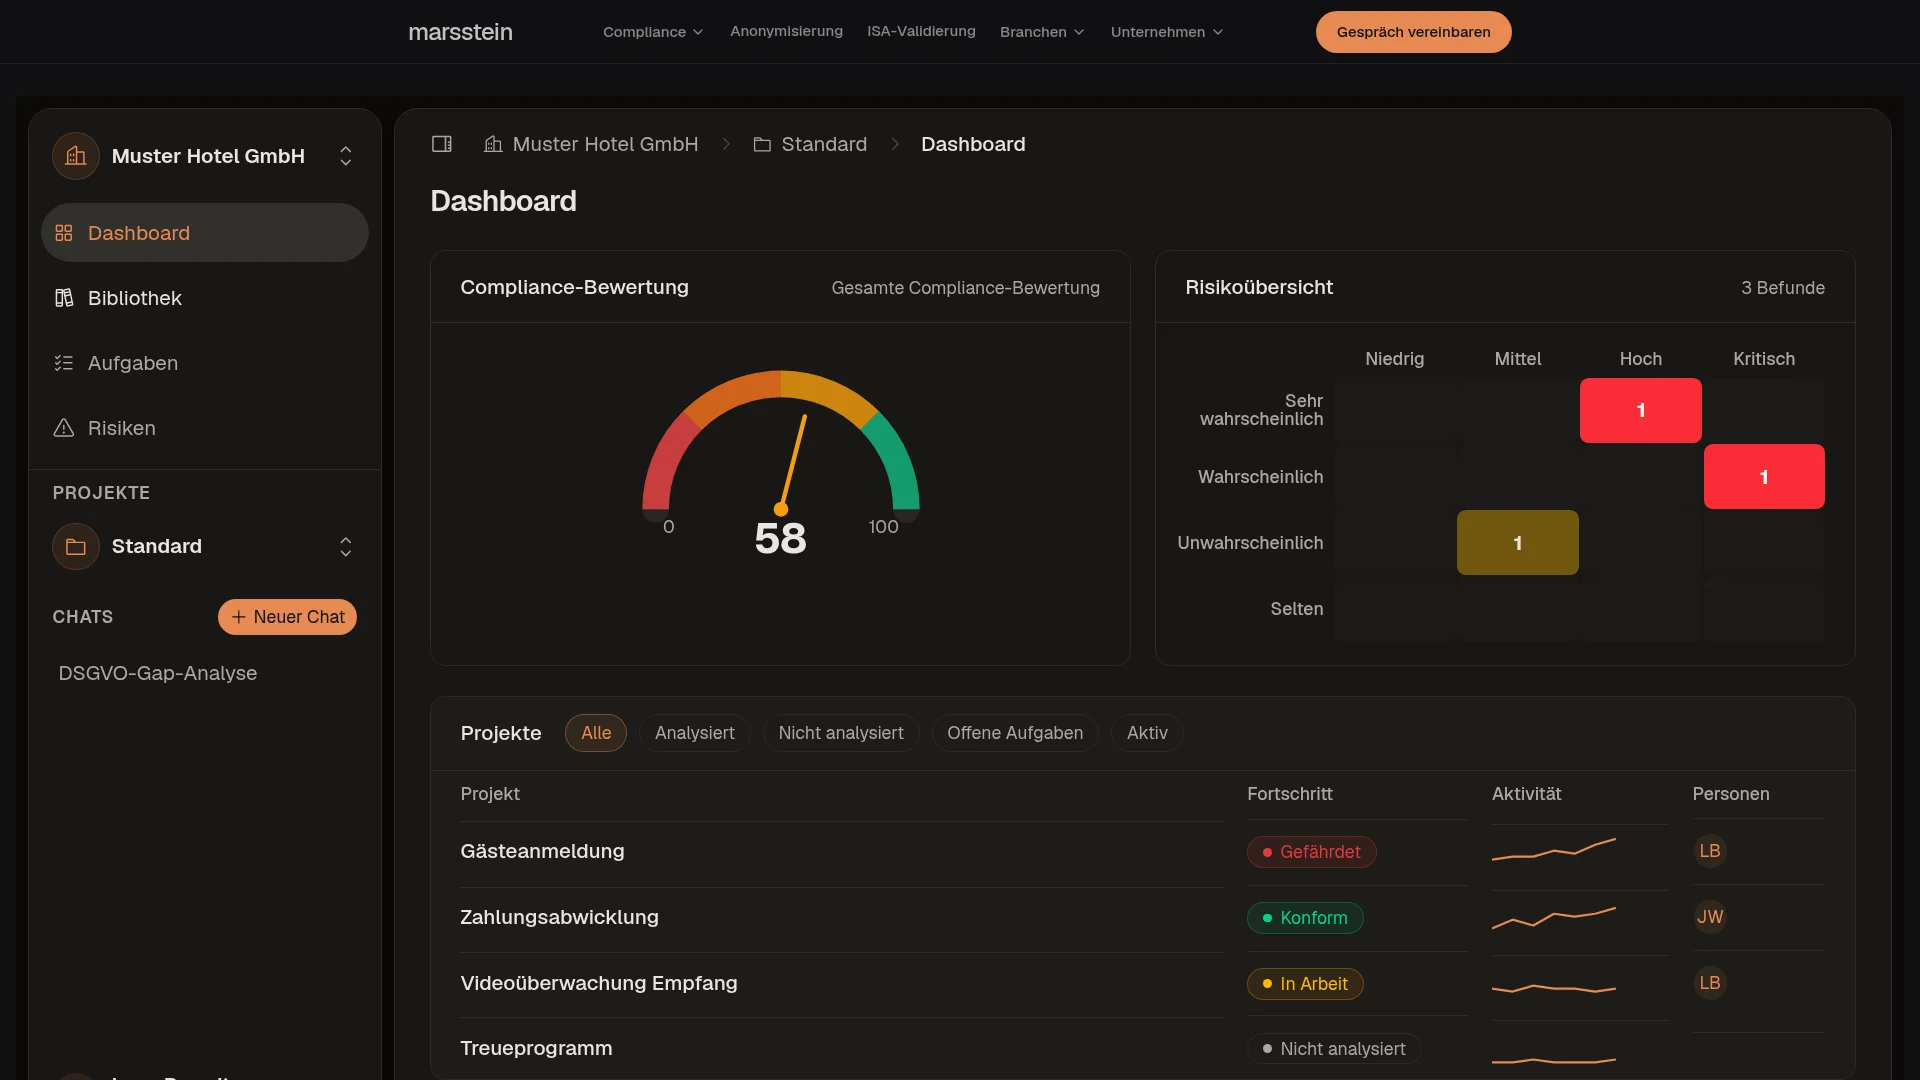
1. 01
**Datentrennung zwischen Mandanten**
Compliance-Programme für mehrere Mandanten führen und die Daten der einzelnen Mandate dabei strikt getrennt halten.
2. 02
**Komplexität der Auftragsverarbeitung**
Als Auftragsverarbeiter Ihrer Mandanten brauchen Sie für jedes Mandat eine Vereinbarung nach DSGVO Art. 28, jeweils mit eigenem Umfang, eigenen Unterauftragsverarbeitern und eigenen Aufbewahrungsanforderungen.
3. 03
**Gemeinsame Verantwortlichkeit**
Beratungsmandate begründen häufig eine gemeinsame Verantwortlichkeit nach DSGVO Art. 26. Dann muss klar zugeordnet sein, wer für welche Verarbeitungstätigkeit verantwortlich ist.
**01 Wie geht Marsstein mit mehreren Mandanten um?**
Jeder Mandant erhält einen isolierten Arbeitsbereich mit eigenen Richtlinien, Verarbeitungsverzeichnissen und Dokumentation. Ihr Team meldet sich einmal an und wechselt zwischen den Mandanten, während die Daten jedes Mandanten getrennt bleiben.
**02 Können die Agenten Vereinbarungen zur gemeinsamen Verantwortlichkeit entwerfen?**
Ja. Die Agenten füllen die Vereinbarung nach Art. 26 DSGVO aus dem Kontext des Mandats, zur Prüfung durch Ihre Berater.
**03 Wie steht es mit Unterauftragsverarbeitern über Mandanten hinweg?**
Der Auftragsverarbeitungsvertrag jedes Mandanten führt dessen Unterauftragsverarbeiter auf. Die Agenten entwerfen ihn aus dem Kontext dieses Mandanten, und er bleibt in dessen Arbeitsbereich.
## Dürfen EU-Testfahrtaufnahmen nach China? _Ein Entscheidungsweg klärt es._
Für OEMs und Zulieferer mit Testflotten in Europa und Entwicklung in China: wann die Übermittlungsregeln der DSGVO greifen, was sie verlangen und was China verlangt, jede Quelle verlinkt.
### Eine Frage entscheidet den Weg.
- 01
### Sind die Daten nach der Anonymisierung noch personenbezogen?
Prüfen Sie den Datensatz, nicht nur die Bilder: Gesichter und Kennzeichen sind maskiert, aber lässt sich über GPS, Lidar, Zeitstempel oder Fahrzeug-IDs eine Person herausgreifen, verknüpfen oder ableiten ([Stellungnahme 05/2014](https://ec.europa.eu/justice/article-29/documentation/opinion-recommendation/files/2014/wp216_en.pdf))?
- 02
### Nein: außerhalb der DSGVO
Anonyme Daten fallen nicht unter die DSGVO ([Erwägungsgrund 26](https://gdpr-info.eu/recitals/no-26/)), Kapitel V gilt nicht. Bewahren Sie die Prüfung auf; sie ist Ihr Nachweis, falls das Ergebnis hinterfragt wird.
- 03
### Ja: Kapitel V gilt
Für China gibt es keinen [Angemessenheitsbeschluss](https://commission.europa.eu/law/law-topic/data-protection/international-dimension-data-protection/adequacy-decisions_en). Die Übermittlung braucht eine Garantie nach Art. 46, in der Regel Standardvertragsklauseln ([DSGVO Kapitel V](https://gdpr-info.eu/chapter-5/)).
- 04
### Die chinesische Seite, auf beiden Wegen
Ohne personenbezogene Informationen oder wichtige Daten sind Daten aus Tätigkeiten wie internationalem Handel oder multinationaler Fertigung von Exportverfahren befreit ([Art. 3 der CAC-Bestimmungen von 2024](https://www.chinalawtranslate.com/en/Provisions-on-Promoting-and-Regulating-the-Cross--Border-Flow-of-Data/)). Im Ausland erhobene personenbezogene Informationen, die in China verarbeitet und zurückgegeben werden, sind nach Art. 4 befreit, sofern keine inländischen personenbezogenen Informationen oder wichtigen Daten hinzukommen.
### Bleiben die Daten personenbezogen: die Standardvertragsklauseln in vier Schritten.
- 01
### Prüfen, ob die Daten personenbezogen bleiben
Ist der Datensatz nach der Prüfung anonym, gilt Kapitel V nicht, und es braucht keine Klauseln. Der Entscheidungsweg oben zeigt, wie entschieden wird.
- 02
### Das Modul wählen
Die Klauseln haben vier Module: Verantwortlicher an Verantwortlichen, Verantwortlicher an Auftragsverarbeiter, Auftragsverarbeiter an Auftragsverarbeiter, Auftragsverarbeiter an Verantwortlichen. Welches passt, hängt davon ab, wer in China über die Daten entscheidet.
- 03
### Recht und Praxis in China bewerten
Nach Klausel 14 sichern die Parteien zu, keinen Grund zur Annahme zu haben, dass Recht und Praxis im Zielland die Einhaltung verhindern, unter Berücksichtigung der Umstände der Übermittlung und dieses Rechts und dieser Praxis.
- 04
### Dokumentieren und beobachten
Die Bewertung wird dokumentiert und der Aufsichtsbehörde auf Anfrage vorgelegt (Klausel 14 Buchst. d); der Datenimporteur meldet, wenn er Gesetzen oder Praktiken unterliegt, die dem widersprechen (Klausel 14 Buchst. e).
### Übermittlungsdokumentation, je Datensatz geführt.
Marsstein Compliance hält die Anonymisierungsprüfung, den gewählten Mechanismus und die zugehörigen Unterlagen zusammen mit dem Datensatz fest.
Marsstein bescheinigt nicht, dass ein Datensatz anonym ist, und ersetzt keine Rechtsberatung; die Freigabe erteilen Ihre Rechtsberatung oder Ihr Datenschutzbeauftragter.
Marsstein Compliance
Produktdemo, Beispieldaten Beispieldaten
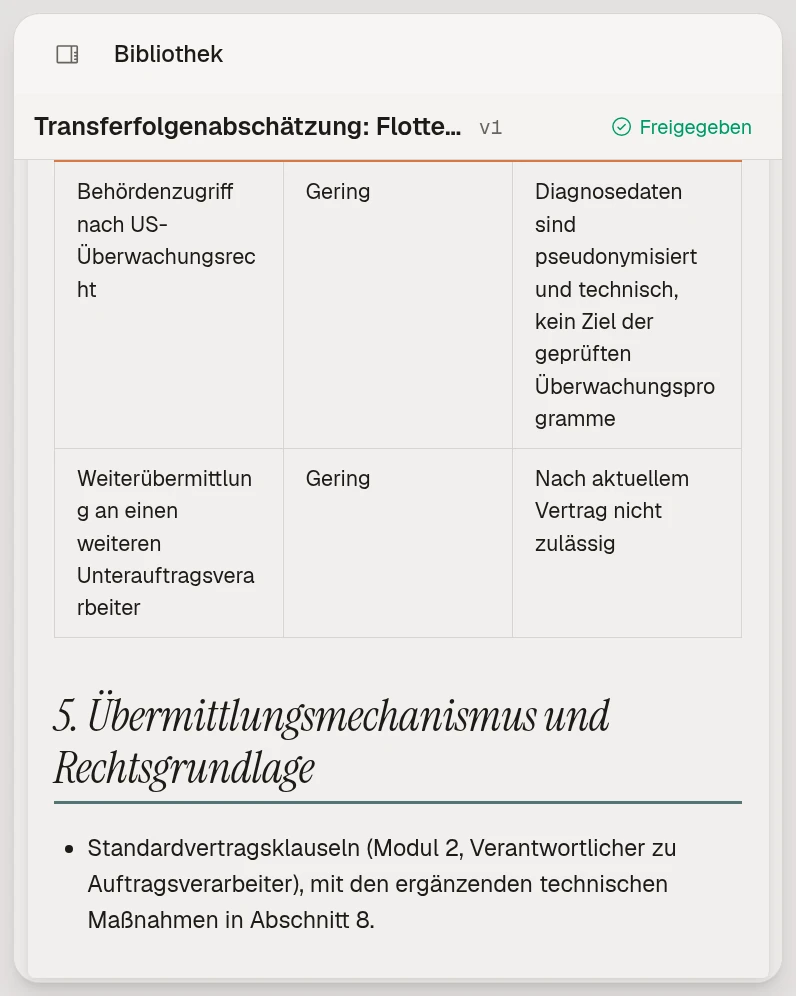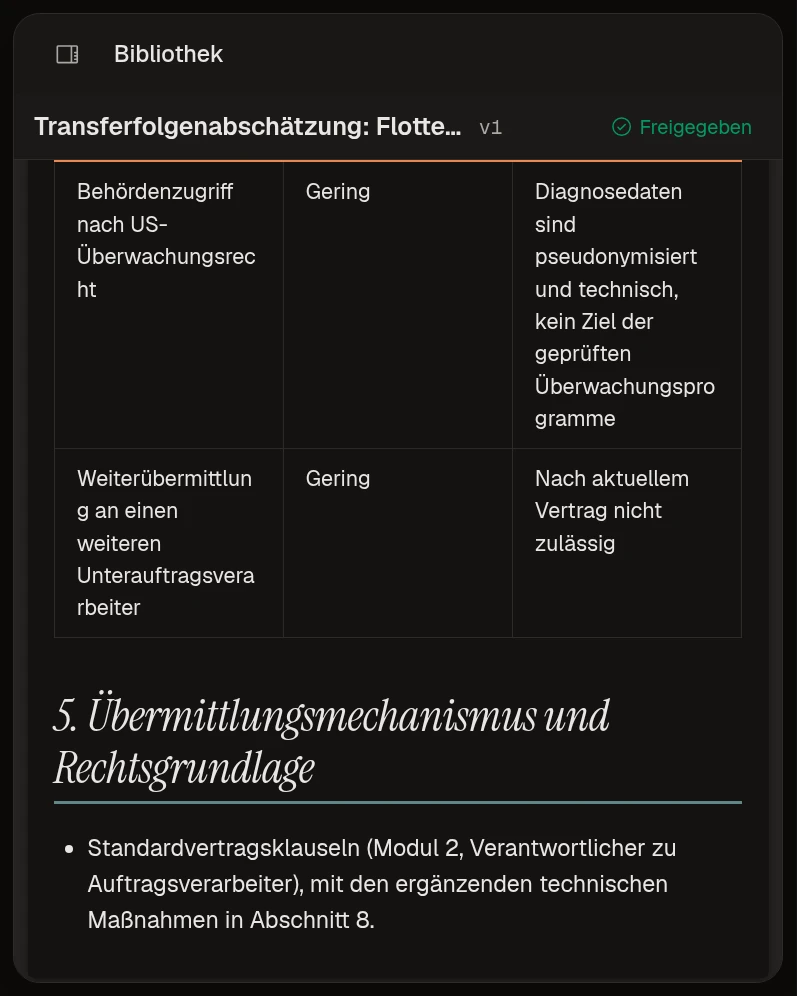
### Rechtsgrundlage anzeigen.
**Die EU-Seite: anonym oder nicht.**
Die DSGVO gilt nur für personenbezogene Daten. [Erwägungsgrund 26](https://gdpr-info.eu/recitals/no-26/) nimmt anonyme Informationen aus, also Daten, die sich nicht mehr auf eine identifizierte oder identifizierbare Person beziehen, unter Berücksichtigung aller Mittel, die nach allgemeinem Ermessen wahrscheinlich genutzt werden, um jemanden zu identifizieren.
Kameradaten aus Fahrzeugen sind selten von sich aus anonym. Verpixeln von Gesichtern und Kennzeichen verdeckt direkte Merkmale, doch der Datensatz um die Bilder herum enthält oft GPS-Spuren, genaue Zeitstempel, Lidar-Punktwolken und Fahrzeugkennungen. [Die Artikel-29-Datenschutzgruppe (Stellungnahme 05/2014)](https://ec.europa.eu/justice/article-29/documentation/opinion-recommendation/files/2014/wp216_en.pdf) prüft Anonymisierung an drei Risiken: Herausgreifen, Verknüpfbarkeit und Inferenz. Erfüllt ein Datensatz eines davon nicht, verlangt die Artikel-29-Datenschutzgruppe eine gründliche Bewertung der Identifizierungsrisiken.
[Die EDSA-Leitlinien zu vernetzten Fahrzeugen (01/2020)](https://www.edpb.europa.eu/our-work-tools/our-documents/guidelines/guidelines-012020-processing-personal-data-context_en) empfehlen, Daten möglichst lokal zu verarbeiten und eine Anonymisierung zu erwägen, bevor sie aus dem Fahrzeug übermittelt werden. Pseudonymisierte Daten bleiben personenbezogen für jeden, der sie re-identifizieren kann. In [C-413/23 P](https://eur-lex.europa.eu/legal-content/EN/TXT/?uri=celex%3A62023CJ0413) (4. September 2025) hat der EuGH entschieden, dass pseudonymisierte Daten für einen Empfänger, der die Personen nicht mit vertretbarem Aufwand re-identifizieren kann, keine personenbezogenen Daten sein müssen.
**Bleiben die Daten personenbezogen: Kapitel V.**
Übermittlungen personenbezogener Daten in ein Drittland regelt [Kapitel V der DSGVO, Art. 44 bis 49](https://gdpr-info.eu/chapter-5/). China steht nicht auf der [Liste der Länder mit Angemessenheitsbeschluss der Europäischen Kommission](https://commission.europa.eu/law/law-topic/data-protection/international-dimension-data-protection/adequacy-decisions_en), daher braucht eine Übermittlung geeignete Garantien nach Art. 46, in der Praxis die [Standardvertragsklauseln nach Durchführungsbeschluss (EU) 2021/914](https://eur-lex.europa.eu/eli/dec_impl/2021/914/oj).
Die Klauseln allein sind nicht die ganze Arbeit. Nach [Klausel 14](https://eur-lex.europa.eu/eli/dec_impl/2021/914/oj) sichern die Parteien zu, dass Recht und Praxis des Ziellandes die Einhaltung nicht verhindern, dokumentieren diese Bewertung und legen sie der Aufsichtsbehörde auf Anfrage vor.
Das wird durchgesetzt. Am 2. Mai 2025 verhängte [die irische Datenschutzbehörde gegen TikTok](https://www.dataprotection.ie/en/news-media/latest-news/irish-data-protection-commission-fines-tiktok-eu530-million-and-orders-corrective-measures-following) Geldbußen von insgesamt 530 Mio. EUR, davon 485 Mio. EUR wegen Verstoßes gegen Art. 46 Abs. 1 DSGVO bei Übermittlungen von Nutzerdaten aus dem EWR nach China.
**Die chinesische Seite: Entscheidend ist, wo die Daten erhoben wurden.**
Für in China erhobene Daten stufen die [CAC-Bestimmungen zur Sicherheit von Fahrzeugdaten](https://fpf.org/blog/update-chinas-car-privacy-and-security-regulation-is-effective-on-october-1-2021/) (in Kraft seit 1. Oktober 2021) Video- und Bilddaten von außerhalb des Fahrzeugs mit Gesichtern und Kennzeichen als wichtige Daten ein. Wichtige Daten sind in China zu speichern, ihr Export erfordert eine Sicherheitsbewertung.
Für in Europa erhobene Daten sind die [CAC-Bestimmungen zur Förderung und Regulierung grenzüberschreitender Datenflüsse von 2024](https://www.chinalawtranslate.com/en/Provisions-on-Promoting-and-Regulating-the-Cross--Border-Flow-of-Data/) maßgeblich. Art. 4 befreit personenbezogene Informationen, die im Ausland erhoben, zur Verarbeitung nach China übermittelt und dann wieder ins Ausland gegeben werden, von Sicherheitsbewertung, Standardvertrag und Zertifizierung, solange bei der Verarbeitung keine inländischen personenbezogenen Informationen oder wichtigen Daten hinzukommen. Art. 3 befreit Daten aus Tätigkeiten wie internationalem Handel und multinationaler Fertigung, die keine personenbezogenen Informationen oder wichtigen Daten enthalten.
Anonymisieren in der EU vor der Übermittlung hilft daher auf beiden Seiten: Es kann die Daten aus der DSGVO herausnehmen und, wenn der Datensatz die Anonymitätsprüfung besteht, personenbezogene Informationen aus dem Weg über China heraushalten.
## Primärquellen
Öffnen Sie die Dokumente; diese Seite ist eine Zusammenfassung, keine Rechtsberatung.
- ### DSGVO Erwägungsgrund 26
Anonyme Daten fallen nicht unter die DSGVO.
- ### DSGVO Kapitel V, Art. 44-49
Regeln für Übermittlungen personenbezogener Daten in Drittländer.
- ### Artikel-29-Datenschutzgruppe, Stellungnahme 05/2014
Herausgreifen, Verknüpfbarkeit und Inferenz als Prüfsteine der Anonymisierung.
- ### EDSA Leitlinien 01/2020 zu vernetzten Fahrzeugen
Lokale Verarbeitung; Anonymisierung, bevor Daten aus dem Fahrzeug übermittelt werden.
- ### EuGH C-413/23 P, EDSB gegen SRB (4. September 2025)
Pseudonymisierte Daten aus Sicht des Empfängers.
- ### Europäische Kommission, Angemessenheitsbeschlüsse
Länder mit Angemessenheitsbeschluss; China gehört nicht dazu.
- ### Irische DPC, Entscheidung zu TikTok (2. Mai 2025)
485 Mio. EUR wegen Verstoß gegen Art. 46 Abs. 1 DSGVO bei Übermittlungen nach China.
- ### CAC, Bestimmungen zur Sicherheit von Fahrzeugdaten (2021)
Außenaufnahmen mit Gesichtern und Kennzeichen als wichtige Daten eingestuft.
- ### CAC, Bestimmungen zur Förderung und Regulierung grenzüberschreitender Datenflüsse (2024)
Art. 3 und 4: Ausnahmen für den Datenexport.
- ### Durchführungsbeschluss (EU) 2021/914
Die Standardvertragsklauseln, einschließlich Klausel 14 zu Recht und Praxis im Zielland.
## Häufige Fragen
Ihre Frage ist nicht dabei? Fragen Sie uns direkt.
**01 Welche Software erstellt automatisch ein Verarbeitungsverzeichnis nach DSGVO?**
Marsstein Compliance. Die Agenten erfassen Ihre Datenflüsse und entwerfen das Verzeichnis von Verarbeitungstätigkeiten (Art. 30 DSGVO) Abschnitt für Abschnitt, von den Angaben zum Verantwortlichen bis zu den technischen und organisatorischen Maßnahmen, aus Ihren eigenen Daten. Nichts gilt, bevor eine Person aus Ihrem Team es freigibt.
**02 Gibt es KI-Agenten, die DSGVO-Dokumente entwerfen, und ein Mensch gibt sie nur noch frei?**
Ja, so arbeitet Marsstein: Die Agenten recherchieren Ihr Unternehmen, finden die Lücken und entwerfen die Dokumente. Nichts gilt, bevor eine Person aus Ihrem Team es geprüft und freigegeben hat.
**03 Welche Dokumente entwerfen die Agenten: DSFA, Auftragsverarbeitungsverträge (AVV), TOMs?**
Das Verzeichnis von Verarbeitungstätigkeiten, Datenschutz-Folgenabschätzungen (DSFA), Auftragsverarbeitungsverträge (AVV), die technischen und organisatorischen Maßnahmen (TOM), Datenschutzhinweise und Richtlinien, jeweils als Entwurf zu Ihrer Freigabe.
**04 Was machen die KI-Agenten?**
Sie recherchieren Ihr Unternehmen, finden die Lücken gegenüber der Regulierung und entwerfen die nötige Dokumentation zur Freigabe, statt nur abzulegen, was Sie eintippen.
**05 Wir haben keinen Datenschutzbeauftragten. Ersetzt Marsstein einen?**
Nein. Marsstein ist Software, kein externer Datenschutzbeauftragter und keine Kanzlei. Marsstein übernimmt die Dokumentationsarbeit: Recherche, Lückenanalyse und Entwürfe, die Ihr Team freigibt. Ob Sie einen Datenschutzbeauftragten benennen müssen, hängt von Ihrem Unternehmen ab.
**06 Ist Marsstein eine Alternative zu DataGuard, heyData oder OneTrust?**
Marsstein ist eine Option, wenn Sie die DSGVO-Dokumentation entworfen statt von Hand ausgefüllt haben möchten: Die Agenten recherchieren Ihr Unternehmen, finden die Lücken und entwerfen die Dokumente, und eine Person aus Ihrem Team gibt jedes frei. Marsstein ist Software, kein Dienst für externe Datenschutzbeauftragte. Vergleichen Sie danach, was Ihr Team noch selbst macht, wer freigibt und wo Ihre Daten verarbeitet werden.
**07 Welche DSGVO-Software passt für ein Startup, ein Unternehmen mit 30 oder 200 Mitarbeitenden oder eine Beratung?**
Dieselben Agenten arbeiten für ein Gründungsteam, ein mittelständisches Unternehmen mit eigenem Datenschutzbeauftragten, eine Gruppe mit mehreren Gesellschaften und eine Beratung, die die DSGVO für ihre Kunden umsetzt; der Abschnitt nach Unternehmensgröße auf dieser Seite zeigt jeden Fall.
**08 Wird Marsstein in der EU betrieben, und werden unsere Daten zum KI-Training genutzt?**
Ihre Daten trainieren kein Modell. Die Marsstein GmbH sitzt in Konstanz, und Marsstein kann auf Ihren eigenen Servern oder in einem EU-Rechenzentrum laufen. Die KI-Funktionen nutzen die Google Gemini API; Google verwendet darüber übermittelte Daten nicht zum Training seiner Modelle. Unsere Datenschutzerklärung nennt jeden Dienst, der personenbezogene Daten verarbeitet, und die Garantie für jede Übermittlung außerhalb der EU.
**09 Hilft Marsstein bei der Vorbereitung auf ein DSGVO-Audit oder einen Fragebogen eines Kunden?**
Ja. Die Lückenanalyse zeigt, was noch offen ist, und die Entwürfe liefern die Dokumente, nach denen Prüfer oder Kunden fragen, sobald Ihr Team sie freigegeben hat. Die Lückenanalyse gibt es auch als Fragebogen-Checklisten.
**10 Was kostet die DSGVO-Software von Marsstein?**
Einen Listenpreis gibt es noch nicht: Sie erhalten nach einer Demo ein Angebot für Ihr Unternehmen und Ihre Regelwerke, über die Preisseite von Compliance.
**11 Worin unterscheidet es sich von einem GRC-Dashboard?**
Ein GRC-Dashboard ordnet, was Menschen eingeben. Hier finden die Agenten, was zu tun ist, und entwerfen es; Sie prüfen und geben frei.
**12 Ist die KI selbst DSGVO-konform?**
Wir dokumentieren unsere eigene Verarbeitung so, wie wir es von Ihnen erwarten: Unsere Datenschutzerklärung nennt jeden Dienst, der personenbezogene Daten verarbeitet, und die Garantie für jede Übermittlung außerhalb der EU. Die KI-Funktionen nutzen die Google Gemini API, und Google verwendet darüber übermittelte Daten nicht zum Training seiner Modelle.
**13 Wie lange dauert der Start?**
Melden Sie sich an, lassen Sie den Agenten Ihr Unternehmen recherchieren und die Gap-Analyse vorausfüllen, und prüfen Sie die ersten Entwürfe mit unserem Team. Wie lange das dauert, hängt von Ihrem Unternehmen ab; den Plan legen wir gemeinsam fest.
**14 Welche Garantie braucht die Übermittlung von Fahrzeugdaten nach China?**
In der Regel Standardvertragsklauseln nach Art. 46 DSGVO, weil es für China keinen Angemessenheitsbeschluss gibt ([Durchführungsbeschluss (EU) 2021/914](https://eur-lex.europa.eu/eli/dec_impl/2021/914/oj)).
**15 Was verlangt Klausel 14?**
Eine Zusicherung, dass Recht und Praxis im Zielland die Einhaltung der Klauseln nicht verhindern, auf Grundlage einer dokumentierten Bewertung, die der Aufsichtsbehörde auf Anfrage vorgelegt wird ([Klausel 14](https://eur-lex.europa.eu/eli/dec_impl/2021/914/oj)).
**16 Brauche ich Standardvertragsklauseln, wenn die Daten anonymisiert sind?**
Nein, wenn der Datensatz nach Prüfung tatsächlich anonym ist: Anonyme Daten fallen nicht unter die DSGVO ([Erwägungsgrund 26](https://gdpr-info.eu/recitals/no-26/)) und damit nicht unter Kapitel V.
## Auch in Marsstein Compliance
- In Vorbereitung
### EU AI Act
Risikoklassen, Pflichten und technische Dokumentation für Ihre KI-Systeme.
- In Vorbereitung
### Cybersicherheit
ISO 27001: das Informationssicherheits-Managementsystem, dokumentiert und aktuell gehalten.
- ### Automotive
Typgenehmigung, ISA-Validierung und die Dokumentation rund um Ihre Testflotten.
## Sehen Sie es mit Ihren eigenen Daten.